 0498 70 98 60
Extension WordPress vulnérable : trier vos composants avant qu’une faille soit exploitée
Prise de rendez-vous, formulaire bilingue, paiement en ligne, galerie de photos : presque chaque fonction de votre site dépend d’un code écrit par une autre personne. Or il suffit d’une extension WordPress vulnérable pour exposer tout le reste, puisqu’une extension s’exécute avec les mêmes droits que WordPress lui-même.
Référenceur, agence de marketing numérique francophone installée en Belgique et au Luxembourg, aide à distance les travailleurs autonomes, les PME et les OBNL à faire le ménage dans leurs extensions et leurs thèmes : inventaire commenté, tri des composants à risque et plan de remplacement, revus avec vous ou votre fournisseur en visioconférence. Voici la démarche, une étape à la fois.
Pour un premier coup d’œil sur votre site, lancez l’analyse de sécurité gratuite ci-dessous.
Pourquoi une seule extension peut compromettre tout le site
Aucune extension ne vit dans une bulle. Elle consulte la base de données, crée du contenu, reçoit des formulaires et peut écrire sur le disque. Une faille de téléversement de fichiers, une injection SQL ou une élévation de privilèges donne donc au pirate bien davantage que la seule fonction touchée.
Dans sa page « Hardening WordPress », la documentation officielle cite les logiciels périmés parmi les portes d’entrée les plus courantes. L’édition 2025 de l’OWASP Top 10 réserve pour sa part une catégorie complète aux défaillances de la chaîne d’approvisionnement logicielle : savoir quels composants on utilise, d’où ils viennent et quelles failles ils comportent.
Paradoxalement, la période la plus risquée commence souvent quand un correctif sort. La faille devient publique, et des robots se mettent à chercher en masse les sites restés sur l’ancienne version.
Thèmes et extensions « nulled » : une fausse aubaine
On appelle « nulled » un thème ou une extension payants dont on a retiré le contrôle de licence avant de les redistribuer sur des sites de téléchargement. L’économie semble alléchante, mais personne ne sait ce qu’on a glissé dans le code au passage.
Ces fichiers servent souvent de véhicule à des portes dérobées, à des liens de pourriel ou à des comptes administrateurs invisibles. De plus, ils ne reçoivent jamais les mises à jour de l’éditeur : même une copie restée propre devient vulnérable dès que la version officielle corrige sa première faille.
WordPress recommande clairement de n’installer que des composants de provenance fiable. Si vous découvrez un thème « nulled » sur votre site, le remplacer ne règle rien : partez du principe que le site est compromis et faites-le nettoyer à fond, comme nous le décrivons sur notre page consacrée au site WordPress piraté.
Faire l’inventaire de vos extensions
Toute démarche de sécurité débute par un inventaire. Vous pouvez le faire vous-même depuis l’écran Extensions, ou le confier à votre fournisseur, en quatre temps :
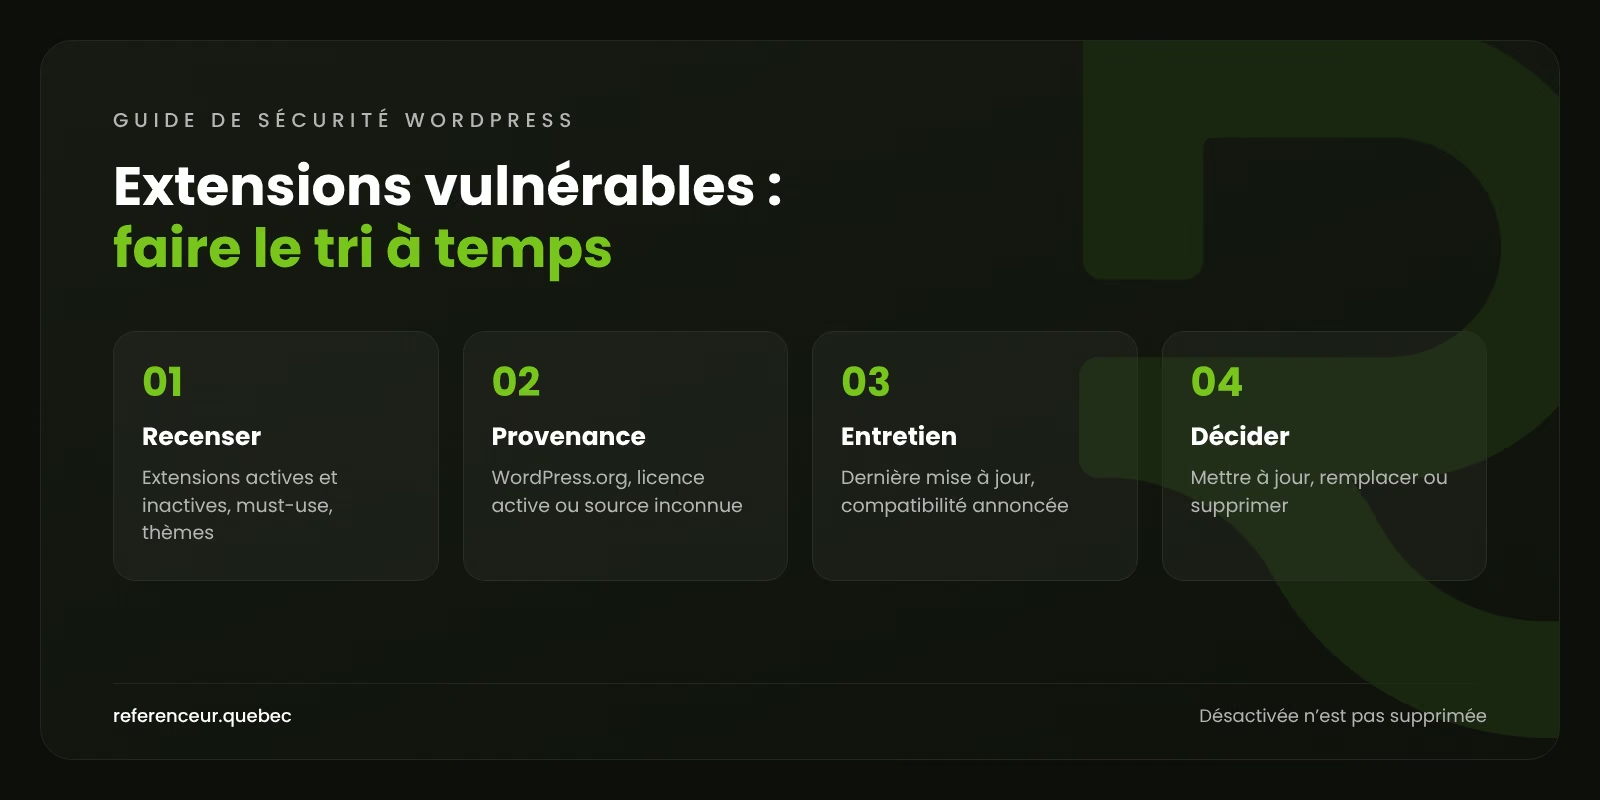
- Tout recenser : extensions actives et inactives, extensions « must-use », thème parent et thème enfant.
- Vérifier d’où vient chaque composant : répertoire officiel WordPress.org, éditeur auprès de qui vous détenez une licence active, ou source inconnue.
- Juger de l’entretien : date de la dernière mise à jour, compatibilité annoncée, mises à jour en suspens.
- Décider : conserver et mettre à jour, remplacer ou supprimer.
Si votre hébergement offre WP-CLI, trois commandes officielles dressent le portrait complet : l’état de chaque extension, avec son statut et sa date de mise à jour dans le répertoire, la comparaison des fichiers avec les sommes de contrôle de WordPress.org, puis la liste des thèmes.
wp plugin list --fields=name,status,version,update,wporg_status,wporg_last_updated
wp plugin verify-checksums --all
wp theme list
Sur la fiche d’une extension du répertoire officiel, deux avertissements doivent retenir votre attention. Le premier indique qu’elle n’a pas été testée avec les trois dernières versions majeures de WordPress, signe possible d’abandon. Le second annonce qu’elle a été fermée et qu’on ne peut plus la télécharger.
Désactiver une extension ne la retire pas du serveur : ses fichiers restent accessibles et peuvent être appelés directement. La consigne officielle de durcissement ne laisse aucune place au doute : ce qui ne sert pas doit disparaître.
Suivre les failles : CVE, éditeurs et Centre canadien pour la cybersécurité
Chaque faille rendue publique reçoit un numéro CVE et figure dans la National Vulnerability Database (NVD) américaine. Des bases spécialisées dans WordPress, entretenues par des entreprises de sécurité, les classent aussi par extension et par version.
Au Canada, le Centre canadien pour la cybersécurité publie des alertes et des avis sur les vulnérabilités importantes, et ses guides destinés aux petites et moyennes organisations rappellent l’importance de garder les logiciels à jour.
Pour une PME, le réflexe le plus payant reste de parcourir le journal des modifications avant chaque mise à jour : une mention « security fix » mérite une installation rapide. Le tableau qui suit transforme les cas les plus fréquents en décisions concrètes :
| Cas observé | Le risque | Ce que nous conseillons |
|---|---|---|
| Correctif de sécurité en attente sur le module de réservation d’un restaurant | Faille connue de tous, exploitée par des robots | Sauvegarder, puis mettre à jour immédiatement |
| Extension de traduction français-anglais non testée avec les trois dernières versions majeures | Entretien probablement interrompu | Écrire à l’auteur et préparer une solution de rechange |
| Extension fermée dans le répertoire officiel | Plus aucun correctif à venir | Passer à une solution entretenue |
| Module de paiement dont la licence payante est échue | Mises à jour bloquées sur une fonction critique | Renouveler la licence ou changer de module |
| Thème obtenu sur un site de téléchargement douteux | Code altéré, porte dérobée probable | Analyse complète, nettoyage, version officielle |
| Vieux formulaire désactivé depuis des années | Code exploitable qui ne sert à rien | Supprimer après une sauvegarde |
Changer un composant sans briser le site
Avant d’intervenir, faites une sauvegarde complète (fichiers et base de données), conservez-la hors du serveur et assurez-vous qu’elle se restaure. Prévoyez au moins une copie quotidienne pour un site actif et une copie juste avant chaque changement.
Essayez ensuite le remplacement sur une copie de préproduction : exportez les réglages, désactivez l’ancienne extension, configurez la nouvelle, puis vérifiez les formulaires et les pages importantes, en français comme en anglais. Une fois l’essai concluant, répétez la procédure en production et supprimez l’ancienne extension.
Depuis WordPress 5.5, on peut activer les mises à jour automatiques extension par extension, et WordPress envoie un courriel après chaque mise à jour, qu’elle réussisse ou non. Automatisez les composants simples; gardez la main sur ceux qui touchent aux paiements.
La version de PHP joue aussi. D’après php.net, la branche 8.2 cesse de recevoir des correctifs de sécurité après le 31 décembre 2026, alors que les branches 8.4 et 8.5 sont activement maintenues. Une extension qui empêche de passer à une version plus récente de PHP est un bon candidat au remplacement.
Complétez le tout avec le durcissement recommandé par WordPress, notamment la ligne define( 'DISALLOW_FILE_EDIT', true ); dans wp-config.php, qui empêche de modifier le code des extensions depuis le tableau de bord.
Un audit des extensions fait en visioconférence
Tout se fait à distance. Une rencontre de cadrage permet de comprendre le rôle de chaque fonction, puis nous passons en revue, en partage d’écran, l’écran Extensions et le panneau de l’hébergeur. Vous gardez vos accès et assistez à chaque décision.
Vous recevez ensuite un plan de tri écrit, une formation enregistrée pour faire vos mises à jour en toute sécurité et, si vous le désirez, un suivi mensuel. Nous n’avons pas de bureau au Québec : les rencontres se planifient en tenant compte du décalage horaire, et la méthode est la même partout.
Quand une fonction essentielle n’a plus d’équivalent entretenu, un développement réalisé par notre équipe de création de sites Web peut la remplacer par du code que vous maîtrisez.
Extensions vulnérables : vos questions
Comment savoir si une de mes extensions a une faille connue?
Commencez par l’écran Extensions : une mise à jour en attente peut contenir un correctif signalé dans le journal des modifications. Cherchez ensuite le nom de l’extension dans la NVD ou dans une base de vulnérabilités propre à WordPress, et jetez un œil aux alertes du Centre canadien pour la cybersécurité. Un outil d’analyse automatisé vous avertit dès qu’un composant à risque est repéré.
Une extension désactivée est-elle encore dangereuse?
Oui. Ses fichiers restent sur le serveur, et certaines failles s’exploitent en appelant ces fichiers directement, que l’extension soit active ou non. Comme elle échappe aussi aux mises à jour, mieux vaut la supprimer après une sauvegarde que de la laisser dormir pendant des années.
Peut-on nettoyer un thème « nulled » et le garder?
Nous ne le recommandons pas. Même après analyse, rien ne prouve que tout le code ajouté a été trouvé, et ce thème ne recevra jamais les correctifs de l’éditeur. Achetez la licence officielle ou choisissez une solution de rechange, puis faites nettoyer le site : la présence d’un thème piraté signifie souvent qu’une porte dérobée est déjà en place.
Mon extension de traduction n’est plus entretenue : que faire?
Sur un site bilingue, cette extension touche toutes les pages : on ne la remplace pas sur un coup de tête. Vérifiez qu’une solution entretenue peut importer vos traductions, faites un essai de migration en préproduction et contrôlez les adresses de chaque langue pour protéger votre référencement Web. D’ici là, surveillez le site de plus près.
Faut-il activer les mises à jour automatiques partout?
Pas nécessairement. Elles conviennent aux extensions simples et bien suivies, puisqu’elles réduisent le délai entre la sortie d’un correctif et son installation. Pour une boutique WooCommerce ou des extensions qui dépendent les unes des autres, préférez une mise à jour essayée en préproduction, toujours précédée d’une sauvegarde vérifiée.
Combien d’extensions un site peut-il avoir sans danger?
Il n’y a pas de nombre idéal : une seule extension négligée est plus risquée que vingt extensions sérieuses et à jour. Les vrais critères sont l’utilité, la provenance et l’entretien de chaque composant. Cela dit, moins d’extensions veut dire moins de code à surveiller et une surface d’attaque plus petite.
À quel nom enregistrer les licences payantes?
Idéalement à celui de votre entreprise ou de votre OBNL, et non à celui de l’agence qui a conçu le site. Demandez la liste des licences, de leur titulaire et de leur date d’échéance : si vous changez de fournisseur, les mises à jour continueront d’arriver. Une licence échue bloque les correctifs et rend peu à peu le composant vulnérable.
Un doute sur l’état de votre site? Lancez une analyse de sécurité gratuite de votre site WordPress :
Votre liste d’extensions ressemble à un fond de garde-robe? Référenceur, agence francophone de Belgique et du Luxembourg, la passe en revue avec vous en visioconférence. Obtenir un diagnostic gratuit : nous repérons ensemble ce qu’il faut mettre à jour, remplacer ou supprimer.