 0498 70 98 60
Fuite de données sur un site WordPress piraté : réagir selon la Loi 25
Un pirate s’est introduit dans votre site WordPress, et des formulaires, des comptes clients ou des commandes ont peut-être été consultés. Vous faites alors face à un possible incident de confidentialité au sens de la Loi 25 : la réponse technique et les obligations légales doivent avancer de front. Voici dans quel ordre procéder.
Référenceur est une agence de marketing numérique francophone basée en Belgique et au Luxembourg. À distance, en visioconférence, nous prenons en charge le volet technique de l’incident, de la conservation des preuves au nettoyage du site, pendant que vous gérez la conformité avec votre responsable de la protection des renseignements personnels ou votre juriste.
Pour un premier regard externe sur votre site, lancez l’analyse de sécurité gratuite ci-dessous.
À noter : cette page résume des textes et publications officiels (Loi sur la protection des renseignements personnels dans le secteur privé, modifiée par la Loi 25, LPRPDE, Commission d’accès à l’information, Centre canadien pour la cybersécurité). Elle ne constitue pas un avis juridique. Les règles exactes dépendent de votre situation : faites-les valider par un professionnel du droit.
Piratage ou incident de confidentialité : la nuance
La loi québécoise définit l’incident de confidentialité comme l’accès, l’utilisation ou la communication non autorisés par la loi d’un renseignement personnel, la perte d’un tel renseignement ou toute autre atteinte à sa protection. Un piratage n’en est donc pas automatiquement un, mais il oblige à vérifier. Au fédéral, la LPRPDE parle plutôt d’« atteinte aux mesures de sécurité ».
Dans WordPress, les renseignements personnels se cachent à plusieurs endroits : la table des utilisateurs (identifiants, adresses courriel, mots de passe hachés), les comptes et commandes WooCommerce, les messages de formulaires enregistrés dans la base, les abonnements à l’infolettre et les pièces jointes déposées dans wp-content/uploads.
Un script qui se contente d’envoyer du pourriel ne lit pas nécessairement ces tables. Une porte dérobée donnant accès à la base, ou un rançongiciel, change complètement l’analyse.
Les premières heures après la découverte
La Loi 25 ne fixe pas de délai en heures, mais elle exige d’agir avec diligence et de prendre rapidement des mesures raisonnables pour diminuer le risque de préjudice. Vos premières décisions doivent donc couper l’accès au pirate tout en préservant les preuves :
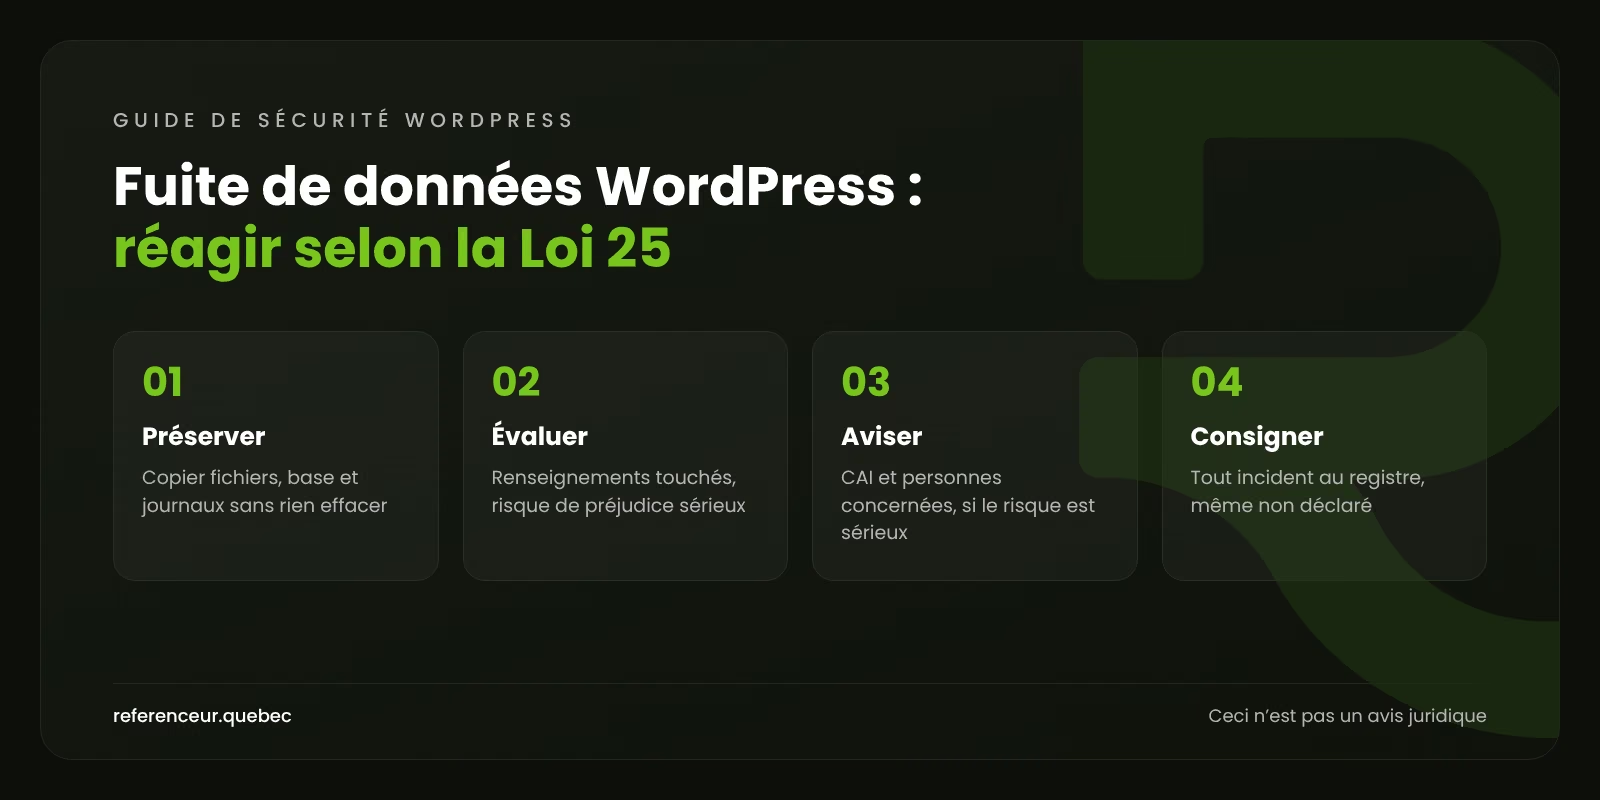
- Préservez les traces : n’effacez rien et ne restaurez pas tout de suite, car une restauration fait disparaître ce qui permet de savoir quels renseignements ont été touchés.
- Copiez l’ensemble des fichiers, de la base et des journaux, puis rangez cette copie hors du serveur compromis.
- Demandez à l’hébergeur les journaux d’accès et d’erreurs de la période visée, avant qu’ils soient effacés automatiquement.
- Fermez les accès : nouveaux mots de passe pour les administrateurs, l’hébergement, la base et le SFTP, puis nouvelles clés dans
wp-config.php. - Mesurez l’ampleur : quelles tables, quels fichiers, combien de personnes, depuis quand.
- Évaluez le risque de préjudice pour les personnes et décidez des avis à transmettre.
- Nettoyez et sécurisez le site, une fois les preuves en lieu sûr.
Avec WP-CLI, ces deux commandes repèrent les administrateurs ajoutés et les fichiers du cœur modifiés, sans rien supprimer :
wp user list --role=administrator
wp core verify-checksums
La gestion de crise technique est détaillée sur notre page consacrée au site WordPress piraté. La suite de ce guide porte sur les renseignements personnels.
Quand faut-il aviser la Commission d’accès à l’information?
Selon la loi québécoise, l’entreprise doit aviser avec diligence la Commission d’accès à l’information (CAI) et les personnes concernées lorsque l’incident présente un risque de préjudice sérieux. Pour l’évaluer, elle tient compte notamment de la sensibilité des renseignements, des conséquences appréhendées de leur utilisation et de la probabilité qu’ils soient utilisés à des fins préjudiciables. La personne responsable de la protection des renseignements personnels doit être consultée.
Un numéro de carte, un dossier de santé, une pièce d’identité ou un mot de passe réutilisé ailleurs pèsent évidemment plus lourd qu’une simple adresse courriel. Mais une liste de courriels associée à l’historique d’achats peut alimenter de l’hameçonnage ciblé : l’évaluation se fait au cas par cas.
Si votre entreprise confie des renseignements à un fournisseur (agence Web, hébergeur, outil d’infolettre), le contrat doit prévoir qu’il vous avise promptement de toute atteinte ou tentative d’atteinte à leur confidentialité. La décision d’aviser la CAI, elle, reste la vôtre.
Déclarer l’incident à la CAI : le contenu de l’avis
La CAI met à la disposition des entreprises un formulaire de déclaration d’incident de confidentialité sur son site. Le règlement qui encadre ces avis demande notamment de décrire les renseignements touchés, les circonstances de l’incident, la date ou la période où il s’est produit, le nombre approximatif de personnes concernées et les mesures prises ou prévues pour réduire le risque.
Consultez le site de la Commission d’accès à l’information pour la version à jour du formulaire et des consignes. Un avis transmis tôt, puis complété à mesure que l’enquête avance, vaut mieux qu’un dossier parfait envoyé trop tard.
Et la LPRPDE dans tout ça?
La loi fédérale, la LPRPDE, peut aussi s’appliquer selon la nature de vos activités, par exemple lorsque des renseignements circulent d’une province à l’autre ou à l’étranger dans le cadre d’activités commerciales. Elle prévoit de déclarer au Commissariat à la protection de la vie privée du Canada toute atteinte aux mesures de sécurité qui présente un risque réel de préjudice grave, d’aviser les personnes touchées et de tenir un registre de toutes les atteintes pendant 24 mois. Les détails se trouvent sur le site du Commissariat; un juriste vous dira si l’une ou l’autre loi, ou les deux, vous visent.
Qui prévenir, et comment
| Qui | Dans quel cas | Comment |
|---|---|---|
| CAI | Incident qui présente un risque de préjudice sérieux | Formulaire de déclaration en ligne, avec diligence |
| Personnes concernées | Même seuil de risque de préjudice sérieux | Avis direct et clair; avis public dans certains cas prévus par règlement |
| Commissariat à la protection de la vie privée du Canada | Si la LPRPDE s’applique et que le risque de préjudice grave est réel | Déclaration en ligne, dès que possible |
| Centre canadien pour la cybersécurité | Tout incident informatique, sur une base volontaire | Signalement en ligne sur son site |
| Service de police | Intrusion, extorsion ou rançongiciel | Plainte, avec les preuves rassemblées; fraude à signaler aussi au Centre antifraude du Canada |
| Votre client | Si vous êtes le fournisseur qui détient ses renseignements | Avis prompt, selon le contrat |
Peu importe la démarche, notez la date, l’heure et le contenu de chaque échange.
Informer vos clients ou vos membres
Quand l’avis aux personnes est requis, il doit être rédigé en termes simples. Le règlement québécois prévoit qu’il décrive les renseignements touchés, les circonstances de l’incident, sa date ou sa période, les mesures prises pour réduire le risque, celles que la personne peut prendre elle-même et les coordonnées d’une personne-ressource.
Un avis public peut remplacer l’avis individuel dans certaines situations, par exemple si l’envoi direct risque d’aggraver le préjudice, s’il représente une difficulté excessive ou si vous n’avez pas les coordonnées des personnes.
Rédigez le message en français, avec une version anglaise si une partie de votre clientèle la préfère. Recommandez de changer de mot de passe et de se méfier des courriels qui reprennent les détails d’une commande : une fuite sert souvent de tremplin à de l’hameçonnage ciblé.
Consigner l’incident dans votre registre
La Loi 25 oblige à tenir un registre des incidents de confidentialité, y compris ceux qui ne présentent pas de risque de préjudice sérieux et que vous ne déclarez pas. Le règlement prévoit que les renseignements qui y figurent soient conservés au moins cinq ans, et la CAI peut en demander une copie.
Ouvrez un dossier dès la première heure : chronologie, personnes touchées, évaluation du risque et motifs de chaque décision, y compris celle de ne pas aviser, avec les journaux et les échanges en annexe.
Après la crise : nettoyer, verrouiller, sauvegarder
Le nettoyage doit éliminer chaque porte dérobée, pas seulement les symptômes visibles. Vient ensuite le durcissement : authentification à deux facteurs, comptes nominatifs, pare-feu applicatif. Des sauvegardes conservées hors serveur et testées régulièrement évitent, la prochaine fois, de restaurer une copie déjà infectée.
Profitez-en pour limiter les renseignements recueillis et conservés : les messages de formulaires n’ont pas toujours à dormir dans la base, et la loi demande de détruire ce qui ne sert plus. Notre page sur la Loi 25 et le consentement aux témoins aborde aussi la collecte sur votre site.
Une gestion de crise menée à distance
Un incident de cette nature se traite très bien à distance. Un appel de diagnostic en visioconférence permet de cerner la situation, puis vous suivez chaque vérification en partage d’écran, à une heure qui convient malgré le décalage horaire.
Nous rédigeons une synthèse technique que vous pourrez réutiliser pour votre déclaration et transmettre à votre juriste, puis une formation enregistrée et un suivi mensuel prennent le relais. Un accès temporaire à votre nom suffit : nous ne vous demandons jamais vos mots de passe personnels. Si le site est trop ancien pour être assaini, notre équipe de création de sites Web peut repartir sur une base saine.
Incident de confidentialité sur un site WordPress : vos questions
Un simple formulaire de contact me rend-il concerné?
Oui, si les messages sont enregistrés dans la base ou passent par une messagerie compromise : noms, adresses courriel et contenus sont des renseignements personnels. Le risque est souvent plus faible, mais l’incident doit tout de même être évalué et inscrit à votre registre.
J’ai découvert l’incident il y a plusieurs jours : est-il trop tard?
Non, mais n’attendez pas davantage. La loi québécoise demande d’aviser avec diligence : expliquez simplement quand et comment vous avez découvert l’incident, et ce que vous avez fait depuis. Un avis tardif mais documenté reste bien préférable à une absence d’avis.
Mon agence Web doit-elle faire la déclaration à ma place?
En principe, non : l’obligation revient à l’entreprise ou à l’OBNL qui détient les renseignements, généralement le propriétaire du site. L’agence ou l’hébergeur doit vous prévenir rapidement et peut fournir les éléments techniques, mais la décision et l’envoi vous appartiennent.
Les mots de passe WordPress volés sont-ils lisibles?
WordPress ne garde pas les mots de passe en clair, mais sous forme hachée. Un pirate peut quand même tenter de les casser, surtout s’ils sont courts ou utilisés sur d’autres sites. Par prudence, imposez un changement de mot de passe aux comptes visés et tenez-en compte dans votre évaluation du risque de préjudice.
Ma boutique WooCommerce conserve-t-elle les numéros de carte?
Habituellement non : les données de carte sont traitées par le fournisseur de paiement, pas par WordPress, mais vérifiez-le dans votre configuration. La boutique garde par contre les adresses, les numéros de téléphone et l’historique des commandes. Une boutique piratée mérite donc une analyse poussée des tables de commandes et des comptes clients.
Faut-il mettre le site hors ligne pendant l’analyse?
Tout dépend de l’attaque. Si le site diffuse du code malveillant ou expose encore des renseignements, une page de maintenance limite les dégâts, à condition d’avoir d’abord conservé une copie complète. Un message sobre sur cette page suffit à rassurer vos clients pendant les vérifications.
Signaler l’incident au Centre canadien pour la cybersécurité suffit-il?
Non. Ce signalement volontaire aide à mieux connaître les menaces et peut vous valoir des conseils, mais il ne remplace ni l’avis à la CAI, ni l’avis aux personnes concernées, ni une plainte à la police. Chaque démarche a son propre objectif, et l’une ne dispense pas des autres.
Un doute sur l’état de votre site? Lancez une analyse de sécurité gratuite de votre site WordPress :
Des renseignements ont peut-être été exposés sur votre site? Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, vous épaule à distance sur le volet technique. Obtenir un diagnostic gratuit : nous analysons la situation avec vous et dressons la liste des éléments utiles à votre registre et à votre éventuelle déclaration.