 0498 70 98 60
Spam japonais dans WordPress : repérer, éliminer et désindexer les pages parasites
En général, ce n’est pas vous qui découvrez le spam japonais WordPress. C’est une cliente qui vous demande pourquoi votre entreprise vend des sacs à main griffés à rabais, ou un employé qui tombe sur des résultats Google remplis d’idéogrammes. Pourtant, quand vous ouvrez votre site, rien ne cloche.
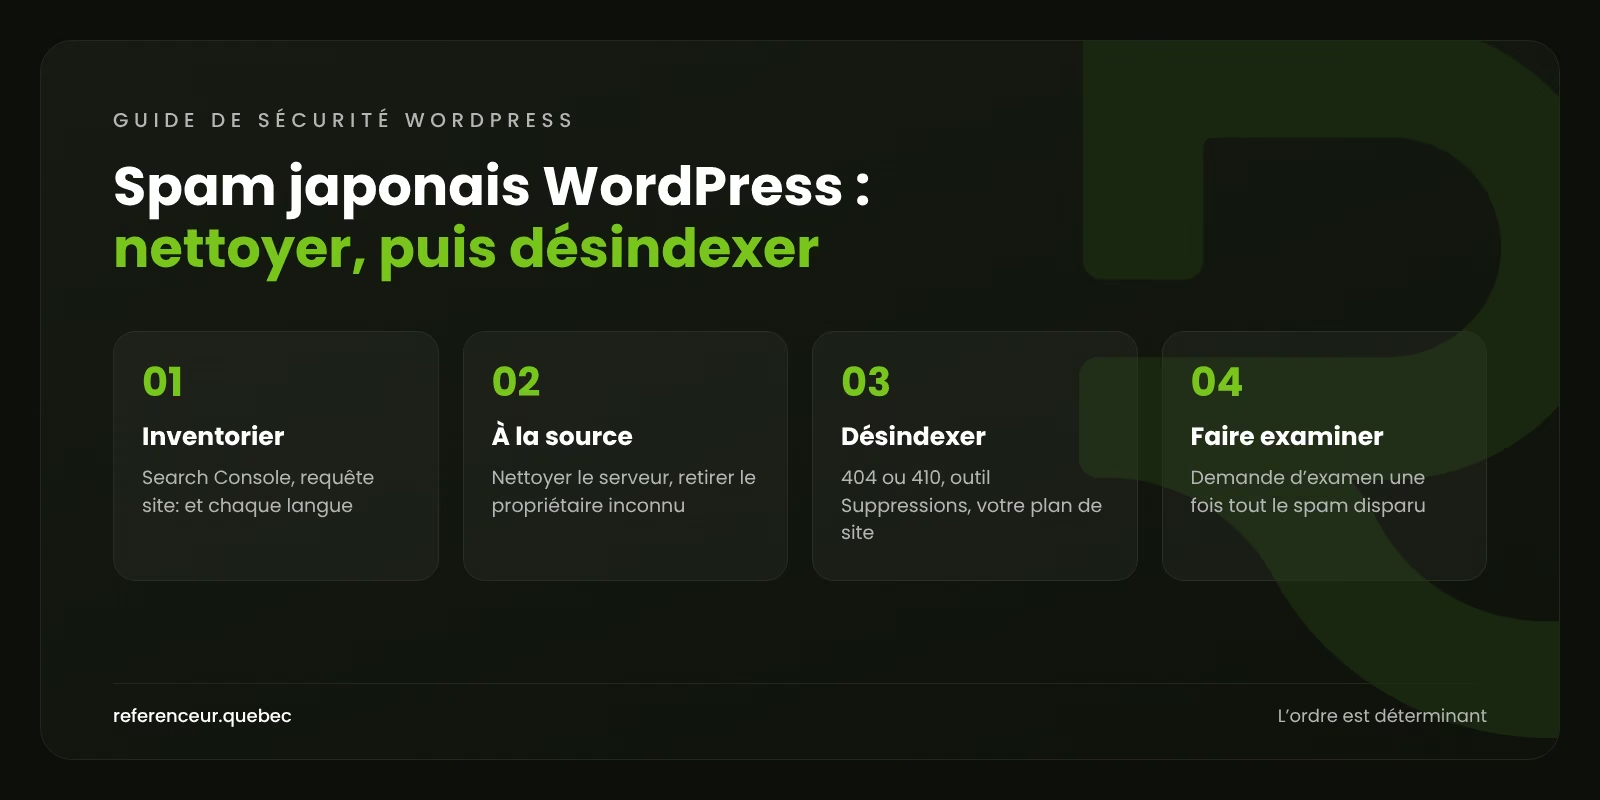
Référenceur est une agence de marketing numérique francophone de Belgique et du Luxembourg qui aide à distance les entreprises touchées par ce piratage. Le travail se fait sur deux fronts : supprimer la cause sur le serveur, puis débarrasser l’index de Google des fausses pages. Et l’ordre est déterminant : inverser les deux étapes condamne l’opération.
Pour une première vérification, utilisez notre outil d’analyse gratuit :
Comment fonctionne cette attaque
Dans la terminologie de Google, il s’agit d’une injection de pages. Le pirate fabrique sur votre domaine des milliers d’adresses générées par un script, souvent regroupées dans des dossiers aux noms aléatoires. Ces pages vendent des contrefaçons ou servent de tremplin vers d’autres sites.
Tout repose sur le camouflage (cloaking) : le script reconnaît Googlebot et lui sert les pages de contenu indésirable, alors qu’un humain voit votre site habituel ou une simple erreur 404. Voilà pourquoi tout semble normal de votre côté.
Un détail trahit souvent l’attaquant : un propriétaire inconnu dans la Search Console. En déposant un fichier de validation ou une règle dans le .htaccess, il obtient l’accès à votre propriété et peut soumettre ses propres plans de site XML pour accélérer l’indexation de ses pages.
Faire l’inventaire des pages indexées
Avant d’effacer quoi que ce soit, dressez la liste des pages de spam indexées par Google. Vous saurez ainsi quelles adresses suivre, lesquelles masquer en premier et si une seule langue est touchée ou tout le domaine.
Croisez trois sources. Le rapport « Problèmes de sécurité » de la Search Console donne des exemples d’adresses lorsque Google a détecté du contenu piraté. La requête site:votredomaine.ca fait ressortir les dossiers suspects. Enfin, le rapport Performances montre parfois des requêtes en japonais sans aucun lien avec vos activités.
Sur un site bilingue, refaites la recherche dans le répertoire de chaque langue. Puis soumettez quelques adresses suspectes à l’outil d’inspection d’URL : le test en direct montre ce que Googlebot reçoit vraiment, camouflage compris. Notez tout dans un chiffrier, qui servira aussi pour la demande d’examen.
Supprimer la source sur le serveur
Masquer les pages dans Google sans nettoyer le serveur est inutile : elles seront recréées aussitôt. Avant d’intervenir, archivez fichiers et base de données sur un support déconnecté : cette archive est une preuve, pas une copie à republier.
Dans les cas décrits par Google, une règle RewriteRule du .htaccess envoie les adresses parasites vers un script PHP caché, et du code est greffé à des fichiers comme index.php, wp-load.php ou 404.php. Examinez de près les blocs illisibles qui font appel à base64_decode, eval ou gzinflate.
wp post list --post_type=any --orderby=date --order=DESC --posts_per_page=30
wp core verify-checksums
wp plugin verify-checksums --all
La première commande affiche les 30 contenus les plus récents, pratique pour repérer une vague de publications que personne n’a rédigées. Les deux autres vérifient que le noyau et les extensions de WordPress.org n’ont pas été altérés. Le dossier des médias, les extensions must-use et les tâches cron doivent aussi être passés en revue.
Dans la Search Console, retirez tout propriétaire non autorisé, supprimez son fichier ou sa balise de validation et effacez les plans de site que vous n’avez pas soumis vous-même. Google recommande ensuite de vérifier qu’une adresse de jeton inventée renvoie bien une erreur 404.
Faire disparaître les pages parasites des résultats
Une fois la source éliminée, chaque fausse adresse doit répondre par un code 404 ou 410. C’est ce code, constaté par Googlebot à chacun de ses passages, qui retire définitivement une page de l’index.
| Situation | Quoi faire | À quoi s’attendre |
|---|---|---|
| Page parasite supprimée du serveur | Laisser le code 404 ou 410 | Disparition graduelle au fil des explorations |
| Résultats très visibles sur votre marque | Outil Suppressions de la Search Console | Masquage temporaire d’environ six mois |
| Plan de site ajouté par l’attaquant | Le retirer et soumettre le vôtre | Exploration recentrée sur vos vraies pages |
| Envie de bloquer ces adresses dans robots.txt | À éviter | Googlebot doit pouvoir constater la 404 |
| Redirection massive vers l’accueil | À éviter | Risque de « soft 404 » et de sortie plus lente |
D’après la documentation de Google sur le retrait d’informations, l’outil Suppressions ne fait que cacher un résultat pendant environ six mois; il ne l’efface pas de l’index. Gardez-le pour les adresses les plus embarrassantes et laissez la 404 faire le reste.
Soumettez ensuite votre plan de site légitime, produit par WordPress ou par votre extension SEO, pour chaque langue s’il y a lieu. Google consacrera ainsi son exploration à vos vraies pages pendant que les fausses s’effacent.
La demande d’examen vient en dernier
Attendez que la dernière page parasite ait disparu avant de cliquer sur demander un examen dans la Search Console. Google ne lève pas l’alerte à moitié : un nettoyage incomplet équivaut, pour lui, à aucun nettoyage.
Rédigez une demande précise : nature du problème, travaux réalisés, situation actuelle. Par exemple : « pages injectées supprimées, extension vulnérable mise à jour, propriétaire inconnu retiré ». L’examen d’un site piraté avec contenu indésirable peut prendre plusieurs semaines, et il ne faut pas envoyer une seconde demande avant la réponse à la première.
Si un avertissement rouge s’affiche aussi dans les navigateurs, vérifiez l’état de votre domaine dans le rapport de transparence de Google : la procédure de levée est la même, mais les conséquences pour vos visiteurs sont plus lourdes.
Empêcher le retour du spam japonais
Ces injections passent le plus souvent par une extension ou un thème désuet, ou par un mot de passe réutilisé. La prévention tient en quatre axes.
- Mises à jour régulières du noyau, des extensions, du thème et de PHP, avec une veille sur les failles annoncées.
- Accès contrôlés : mots de passe uniques, authentification à deux facteurs, comptes administrateurs réduits au strict minimum.
- Sauvegardes conservées hors du serveur et testées par une vraie restauration.
- Surveillance : notifications de la Search Console reçues par courriel, coup d’œil chaque mois à l’index et à la liste des utilisateurs de la propriété.
L’attaque laisse aussi des traces sur votre référencement : pages légitimes reculées, liens douteux qui pointent vers les fausses adresses. Une fois le site sain, un audit en référencement Web permet d’en mesurer les effets et de les corriger.
Un accompagnement à distance
Ce type d’incident se traite parfaitement à distance, puisque tout se passe sur le serveur et dans la Search Console. Lors d’une première rencontre en visioconférence, on fait le tour des accès, on passe l’inventaire des adresses en revue et on décide qui s’occupe de quoi : vous, l’hébergeur ou notre équipe.
Selon votre préférence, nous intervenons sous vos yeux, écran partagé, ou de notre côté avec des identifiants provisoires. Nous notons chaque correction au fur et à mesure : ce journal devient le cœur de votre demande d’examen.
Un suivi mensuel mesure ensuite la diminution des fausses pages et le retour de vos pages légitimes. Notre page sur le dépannage d’un site WordPress piraté présente l’intervention complète.
Spam japonais WordPress : vos questions
Pourquoi les pages en japonais n’apparaissent-elles pas quand je visite mon site?
À cause du camouflage : le script repère Googlebot, ou les visiteurs qui arrivent d’un moteur de recherche, et ne montre le contenu indésirable qu’à eux. Connecté à l’administration ou en tapant l’adresse directement, vous voyez votre site habituel. Le test en direct de l’inspection d’URL révèle ce que Google reçoit réellement.
Combien de temps les fausses pages restent-elles dans Google?
Google ne donne aucun délai : tout dépend du rythme d’exploration de votre site. Dès que les pages renvoient une 404 ou une 410, elles disparaissent graduellement des résultats. Entre-temps, l’outil Suppressions peut masquer les plus visibles pendant environ six mois.
Ma version anglaise est-elle touchée aussi?
C’est possible. Sur un site multilingue, l’injection peut viser un répertoire de langue, un sous-domaine ou tout le domaine. Faites une recherche site: pour chaque version, consultez le rapport Pages de la Search Console et vérifiez chaque plan de site. Un nettoyage limité à la version française laisserait des pages parasites actives ailleurs.
Ce piratage nuit-il à mes positions sur Google.ca?
De façon indirecte, oui. Le contenu piraté peut valoir à votre site des avertissements ou une visibilité réduite pour les pages en cause, et des milliers d’adresses parasites accaparent une partie de l’exploration. Pour une PME qui vise une clientèle locale à Montréal ou à Québec, l’image en souffre aussi : des résultats en japonais sous votre nom découragent le clic.
L’attaque est passée par une extension : faut-il refaire le site?
Pas forcément. Lorsque tous les composants existent encore en version officielle et que la base de données peut être nettoyée, la désinfection suffit la plupart du temps. On envisagera plutôt une refonte si le thème n’est plus suivi par son auteur, si plusieurs extensions sont orphelines ou si le site dépend d’un développement maison dont personne ne s’occupe.
La Loi 25 s’applique-t-elle à un piratage purement SEO?
L’objectif du pirate est votre visibilité dans Google, c’est vrai. Mais pour y arriver, il a pris pied sur votre serveur : rien ne garantit qu’il n’a pas lu la base de données, les messages des formulaires ou les fiches clients. Si des renseignements personnels ont pu être exposés, la Loi 25 exige de consigner l’incident et, en cas de risque de préjudice sérieux, d’aviser la Commission d’accès à l’information et les personnes concernées. Faites le point avec un conseiller juridique : ce guide n’est pas un avis juridique.
Des résultats en japonais s’affichent sous votre nom? Faites d’abord le point avec notre analyse gratuite :
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, examine avec vous la Search Console, l’inventaire des adresses parasites et le plan d’action adapté à votre site. Obtenir un diagnostic gratuit.