 0498 70 98 60
Site WordPress piraté, que faire? Le plan d’action en 8 étapes
Un matin, votre page d’accueil renvoie vers un faux tirage, un écran rouge de Google bloque l’accès ou votre hébergeur vous annonce que le compte est suspendu. Site WordPress piraté, que faire dans les premières heures? Voici un plan qui limite les dommages tout en préservant les indices dont vous aurez besoin pour comprendre ce qui s’est passé.
Référenceur, agence de marketing numérique francophone basée en Belgique et au Luxembourg, accompagne à distance les entreprises dont le site a été compromis : diagnostic en partage d’écran, puis aide pour remettre le site en état et refermer la brèche qu’a empruntée l’attaquant.
Avant toute chose, faites un premier repérage avec notre outil d’analyse de sécurité gratuit :
Pour nous confier directement l’intervention, consultez notre page sur la réparation d’un site WordPress piraté.
Les gestes qui empirent la situation
Le premier réflexe est souvent le mauvais. Effacer le site ou remettre en place la toute dernière sauvegarde semble logique, mais on détruit ainsi les preuves, et rien ne dit que cette copie n’était pas déjà infectée.
Méfiez-vous aussi de trois raccourcis : retélécharger une extension « nulled » sur un site douteux, croire que le problème est réglé parce qu’on a supprimé le fichier suspect le plus visible, et soumettre une demande de réexamen à Google avant la fin du nettoyage. Google l’indique clairement : une demande envoyée trop tôt allonge le délai avant la levée de l’avertissement.
Si l’attaquant vous écrit, ne lui répondez pas. Et ne transmettez jamais vos mots de passe par courriel, même à l’agence qui vous aide : ouvrez-lui un compte à son nom, valide pour la durée du mandat, puis fermez-le.
La marche à suivre en 8 étapes
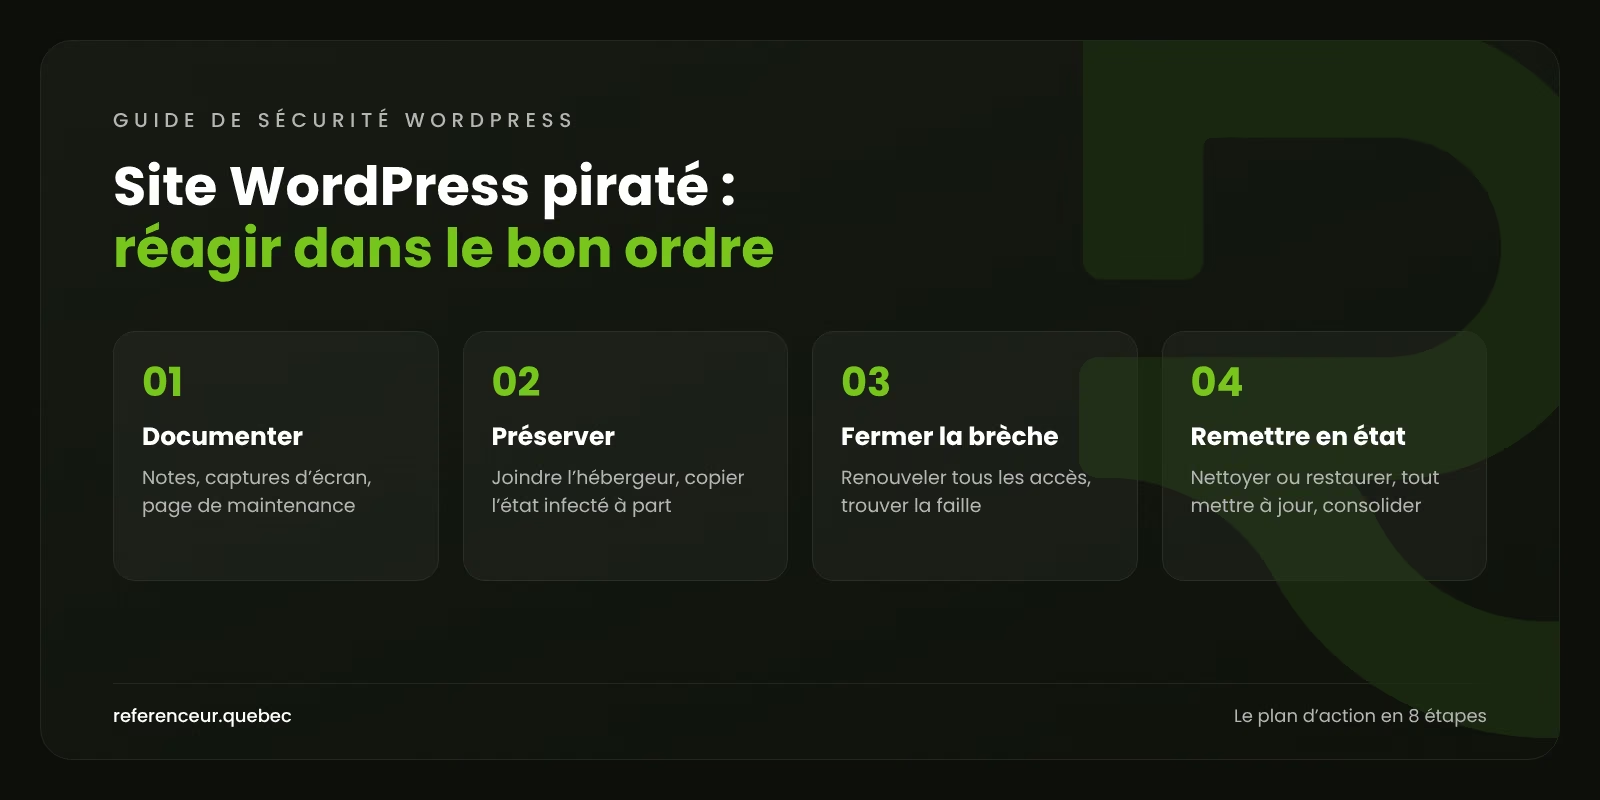
- Prendre des notes. Heure de la découverte, adresses des pages en cause, captures d’écran sur ordinateur, sur cellulaire et en passant par Google : bien des redirections ne se déclenchent que dans ces conditions.
- Protéger les visiteurs. Activez une page de maintenance. Si vous ne faites plus confiance au tableau de bord, l’hébergeur peut couper temporairement l’accès au site.
- Joindre l’hébergeur. Lui seul a les journaux du serveur; il sait aussi si d’autres sites hébergés sur votre compte sont atteints et de quelles copies de secours il dispose.
- Conserver l’état infecté. Récupérez l’ensemble des fichiers et un export de la base sans rien modifier, et rangez le tout à part, avec un nom sans équivoque. C’est votre pièce à conviction, pas une sauvegarde à remettre en ligne.
- Renouveler les accès, en respectant l’ordre du tableau ci-dessous.
- Identifier la faille. Tant qu’on ne sait pas comment l’intrus est entré (extension non corrigée, identifiants dérobés, compte resté ouvert), il reviendra.
- Remettre au propre. Désinfection complète ou retour à une copie qui précède l’attaque, et dans les deux cas, toutes les mises à jour aussitôt après.
- Consolider. Authentification à deux facteurs, composants à jour, coup d’œil quotidien à la Search Console et second contrôle des fichiers quelques jours plus tard.
Les étapes 1 à 5 se font le jour même : elles stoppent l’hémorragie. Les trois dernières exigent plus de méthode et, en général, un accès technique au serveur.
Reprendre le contrôle de chaque accès
Certains comptes servent à récupérer tous les autres : c’est par eux qu’il faut commencer. Il s’agit de l’espace client de l’hébergeur et de la boîte de courriel où arrivent les liens de réinitialisation. Faites ces changements sur un appareil qui n’a pas été exposé.
| Accès | Pourquoi c’est prioritaire | Quoi vérifier |
|---|---|---|
| Compte chez l’hébergeur | Il ouvre la porte aux fichiers, à la base et aux copies de secours | 2FA activée, aucune coordonnée modifiée |
| Boîte de courriel liée au site | C’est elle qui reçoit les demandes de nouveau mot de passe | Aucun transfert automatique ajouté en douce |
| SFTP et SSH | Ils touchent directement aux fichiers | Supprimer tout compte FTP non reconnu |
| Base de données | Contenus, utilisateurs et commandes y sont stockés | Mot de passe changé, puis reporté dans DB_PASSWORD (wp-config.php) |
| Utilisateurs WordPress | Un administrateur dissimulé suffit à l’intrus | Noter puis supprimer les inconnus, changer tous les mots de passe |
| Clés et salts | Elles maintiennent les sessions actives | Les remplacer dans wp-config.php : tout le monde est déconnecté |
WordPress.org offre un générateur de clés gratuit. Côté mots de passe, misez sur la longueur et l’unicité, et stockez-les dans un gestionnaire dédié plutôt que dans un chiffrier partagé par toute l’équipe.
Trouver par où l’attaquant est passé
Soigner le symptôme sans connaître la cause ne règle rien. Si vous avez un accès SSH, WP-CLI (l’outil en ligne de commande de WordPress) dresse rapidement un état des lieux :
wp user list --role=administrator
wp core verify-checksums
wp plugin verify-checksums --all
wp cron event list
find wp-content/uploads -name "*.php"
La première commande affiche qui détient le rôle d’administrateur. Les deux suivantes vérifient que le noyau et les extensions publiées sur WordPress.org n’ont pas été modifiés. On liste ensuite les tâches programmées, puis on cherche du PHP dans le dossier des médias, qui ne devrait contenir que des images et des documents.
Rapprochez ces constats des journaux du serveur et de l’historique des mises à jour de vos extensions : une extension restée longtemps sans correctif est souvent la coupable. Pour tout administrateur que personne ne reconnaît, notez sa date de création, son adresse courriel et ses dernières actions avant de le supprimer.
Restaurer ou assainir?
Revenir à une copie de secours est la voie la plus courte, à condition de savoir qu’elle date d’avant l’attaque et d’avoir déjà colmaté la faille. Sinon, le site retombera par la même brèche.
Quand la date de l’intrusion est inconnue ou que les copies manquent, il faut désinfecter : réinstaller noyau, thème et extensions à partir de leurs sources officielles, relire la configuration, fouiller la base et retirer chaque ajout malveillant.
Un site bâti sur un thème qui n’est plus mis à jour et des extensions laissées à l’abandon finira par retomber. Dans ce cas, une refonte sur une base saine coûte parfois moins d’efforts qu’une série de nettoyages.
Après la remise en ligne : Google, Loi 25 et signalements
Passez tout à jour, vérifiez que votre version de PHP reçoit encore des correctifs et retirez ce qui est inutile. La documentation Hardening WordPress propose ensuite des réglages simples, dont la désactivation de l’éditeur de fichiers intégré.
Si un avertissement de Google est en cause, partez du rapport « Problèmes de sécurité » dans la Search Console. Corrigez toutes les adresses citées (et les autres), puis soumettez une demande de réexamen qui détaille vos corrections. Le délai de réponse varie de quelques jours à plusieurs semaines selon le type de problème.
Si des renseignements personnels ont pu être consultés, la Loi 25 oblige l’entreprise à agir pour réduire le risque et, en cas de risque de préjudice sérieux, à aviser avec diligence la Commission d’accès à l’information et les personnes concernées. L’incident doit aussi figurer dans votre registre. Hors Québec, la LPRPDE prévoit une déclaration au Commissariat à la protection de la vie privée du Canada. Ceci n’est pas un avis juridique. Vous pouvez aussi signaler l’incident au Centre canadien pour la cybersécurité et, en cas de fraude, à la police.
Un diagnostic en visioconférence, où que vous soyez
Toute l’intervention se fait sur le serveur : nul besoin de nous recevoir. Nous procédons en visioconférence, en quatre temps : constat des symptômes en partage d’écran, ouverture d’accès temporaires, travail technique, puis bilan enregistré que vous pourrez revoir.
Vous gardez un compte rendu écrit de chaque action, rédigé en français, pour un site unilingue comme pour un site bilingue. Malgré le décalage horaire, les rencontres sont fixées à des heures qui conviennent à votre équipe.
Site WordPress piraté : vos questions
Dois-je mettre le site hors ligne pour de bon?
Non. Le supprimer ferait disparaître les indices et compliquerait l’enquête. Une page de maintenance, ou un blocage temporaire demandé à l’hébergeur, suffit pour protéger les visiteurs. Gardez la copie infectée et cherchez la cause : sans cela, le nouveau site subira la même attaque.
Puis-je restaurer la sauvegarde d’hier?
Uniquement si vous avez la certitude qu’elle est antérieure à l’attaque et que la brèche est fermée. Beaucoup d’infections dorment plusieurs semaines avant de se manifester. Examinez plusieurs copies, comparez les dates de modification et lancez les mises à jour dès la restauration terminée.
L’hébergeur a fermé mon compte : je fais quoi?
Demandez-lui par écrit le motif, la liste des fichiers en cause et ce qu’il exige pour rouvrir le compte. Profitez-en pour obtenir les journaux du serveur et l’inventaire de ses copies de secours, deux éléments précieux pour dater l’attaque. Ne déménagez pas le site ailleurs tant que la faille n’est pas trouvée.
Dois-je informer mes clients?
Si des renseignements personnels ont été touchés et que l’incident présente un risque de préjudice sérieux, la Loi 25 prévoit d’aviser les personnes concernées, notamment pour qu’elles changent un mot de passe qu’elles réutilisent ailleurs. L’avis à la Commission d’accès à l’information suit ses propres règles. Pour votre cas précis, référez-vous aux ressources de la CAI ou à un avocat.
Combien de temps dure la remise en état?
Cela varie selon l’ampleur de l’infection, la qualité des copies de secours et la taille du site. Un petit site vitrine bien sauvegardé se règle bien plus vite qu’une boutique en ligne contaminée depuis des mois. Dans tous les cas, la recherche de la faille prend autant d’importance que le ménage lui-même.
Le Centre canadien pour la cybersécurité peut-il réparer mon site?
Non. Le Centre reçoit les signalements, ce qui l’aide à repérer les campagnes d’attaques en cours, mais la remise en état reste entre vos mains, avec l’appui de votre hébergeur ou d’une agence.
Quel bilan exiger une fois le travail terminé?
Exigez un document écrit : comment l’attaquant est entré, quels fichiers et comptes ont été retirés, quelles mises à jour ont été appliquées, quelles protections ont été ajoutées et qui assure la surveillance par la suite. Sans ce rapport, vous ne pouvez pas savoir si la cause a été réglée ou simplement camouflée.
Vous voulez savoir où en est votre site en ce moment? Notre outil gratuit en fait une première lecture en quelques instants :
Votre site vient d’être compromis? Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, examine la situation avec vous à distance, écran partagé. Obtenir un diagnostic gratuit : nous fixons ensemble les premières actions à mener.