 0498 70 98 60
Guide de sécurité WordPress : protéger votre site au quotidien
Dans la grande majorité des cas, un site WordPress compromis n’a pas été choisi par un pirate : un robot l’a repéré en balayant le Web à la recherche d’une faille connue, restée ouverte faute de mise à jour. Ce guide de sécurité WordPress s’adresse aux PME, aux travailleurs autonomes et aux OBNL qui veulent comprendre d’où vient le risque, savoir comment réagir et cesser d’éteindre des feux.
Référenceur est une agence de marketing numérique francophone établie en Belgique et au Luxembourg. Nous n’avons pas de bureau au Québec : nous accompagnons à distance les entreprises qui souhaitent diagnostiquer, nettoyer puis verrouiller leur site WordPress, en français, par visioconférence, à des heures qui conviennent aux deux fuseaux horaires.
Vous voulez un premier portrait de la situation? Lancez gratuitement l’outil d’analyse de sécurité ci-dessous.
Chaque section de ce guide résume un enjeu précis. Si votre site est déjà touché, notre page consacrée au dépannage d’un site WordPress piraté décrit notre façon d’intervenir.
Par où les pirates entrent-ils dans un site WordPress?
Le noyau de WordPress est suivi par une équipe de sécurité dédiée qui publie des correctifs à intervalles réguliers. Les intrusions passent donc plutôt par ce qui gravite autour : une extension que plus personne ne maintient, un thème acheté il y a cinq ans, un mot de passe utilisé partout ou un hébergement mutualisé mal cloisonné.
Ces attaques sont automatisées et sans cible précise. Le robot qui sonde votre site ne fait aucune différence entre une microbrasserie de Sherbrooke, un cabinet comptable de Laval et une multinationale : il cherche une version vulnérable, point. Faire l’inventaire de vos extensions et retirer celles qui ne reçoivent plus de mises à jour reste la mesure la plus rentable.
Au Québec, bien des sites sont offerts en français et en anglais, notamment pour respecter la Charte de la langue française tout en servant une clientèle anglophone. Chaque extension de traduction et chaque version linguistique peu visitée devient un recoin où du code injecté peut passer inaperçu pendant des semaines.
Deux autres portes d’entrée reviennent sans cesse : les extensions dites « nulled », soit des versions premium piratées qui contiennent souvent une porte dérobée, et les identifiants volés par hameçonnage. Un administrateur inconnu apparaît dans la liste des utilisateurs? Considérez-le comme un signal d’alarme et changez tous les accès sans tarder.
Quatre chantiers à mener en parallèle, plus une veille continue
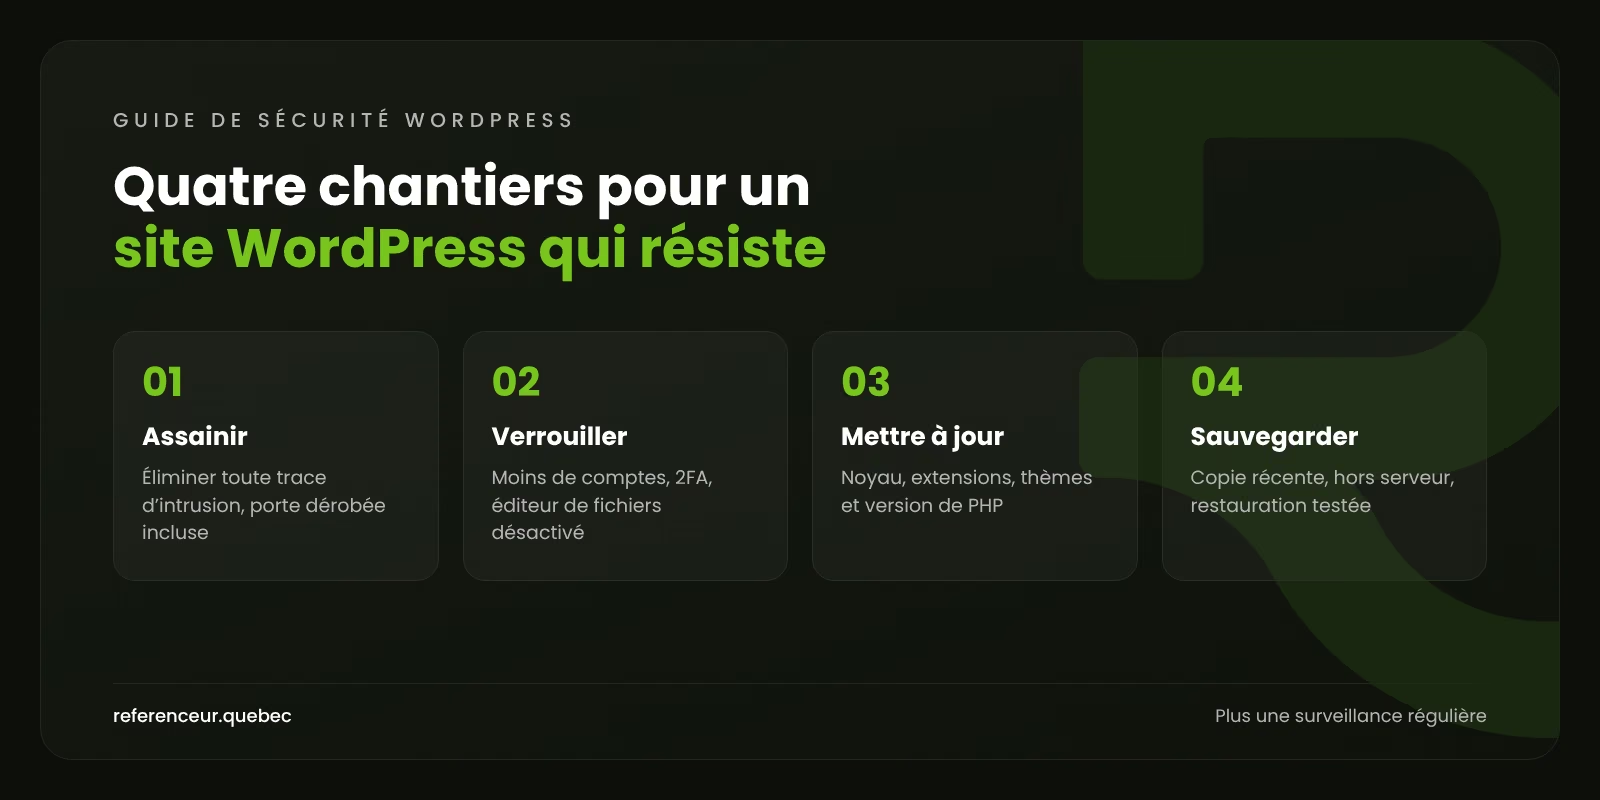
Aucune extension ne protège un site à elle seule. La sécurité repose sur quatre efforts complémentaires (assainir, verrouiller, mettre à jour, sauvegarder), soutenus par une surveillance régulière. Le tableau suivant distingue ce que vous pouvez faire vous-même de ce qu’il vaut mieux confier à un spécialiste.
| Volet | Ce que vous pouvez faire | Ce qui revient à l’hébergeur ou à l’agence |
|---|---|---|
| Assainir | Consigner les symptômes, garder une copie du site touché, changer vos mots de passe | Analyse des fichiers et de la base de données, retrait des portes dérobées, lecture des journaux |
| Verrouiller | Activer l’authentification à deux facteurs, supprimer les comptes inutiles | Pare-feu applicatif, permissions des fichiers, isolement des sites sur le serveur |
| Mettre à jour | Appliquer les mises à jour mineures, supprimer les extensions désactivées | Test des mises à jour majeures sur une copie, passage à une version de PHP encore maintenue |
| Sauvegarder | Savoir où sont les copies et à quelle fréquence elles sont faites | Copies automatiques hors serveur, essais de restauration planifiés |
| Surveiller | Lire les messages de la Search Console et de l’hébergeur | Contrôle d’intégrité, rapport périodique, procédure d’urgence écrite |
Assainir, c’est éliminer toute trace de l’intrusion, pas seulement ce qui saute aux yeux. Une redirection supprimée revient vite si la porte dérobée qui l’a créée est toujours là : fichiers, base de données, tâches planifiées et comptes doivent tous être passés en revue.
Verrouiller veut dire réduire la surface d’attaque : moins de comptes, des rôles limités au strict nécessaire, l’éditeur de fichiers désactivé et l’authentification à deux facteurs pour tous les administrateurs.
Mettre à jour touche le noyau, les extensions, les thèmes et PHP. Selon le calendrier officiel des versions de PHP, la branche 8.2 ne reçoit plus que des correctifs de sécurité et arrive en fin de vie le 31 décembre 2026 : si votre site tourne encore sur cette version ou une plus ancienne, planifiez la migration dès maintenant, après un essai sur une copie.
Sauvegarder reste votre meilleure assurance, à trois conditions : une copie récente, conservée ailleurs que sur le serveur du site, et dont la restauration a déjà été testée. Une sauvegarde qu’on n’a jamais restaurée est une hypothèse, pas une garantie.
Reconnaître une attaque et réagir dans le bon ordre
Redirections vers des arnaques, pages inconnues dans Google, avertissement rouge du navigateur, courriels refusés : dès que le doute s’installe, suivez cette séquence plutôt que d’effacer des fichiers au hasard.
- Consignez ce que vous voyez : date, pages touchées, captures d’écran prises sur ordinateur et sur cellulaire.
- Protégez vos visiteurs en affichant une page de maintenance.
- Prévenez votre hébergeur : c’est lui qui détient les journaux d’accès.
- Faites une copie du site dans son état actuel (fichiers et base de données) avant d’y toucher.
- Changez tous les accès : hébergement, messagerie, SFTP, base de données, comptes WordPress.
- Trouvez la porte d’entrée, sans quoi le site sera réinfecté.
- Nettoyez le site ou restaurez une sauvegarde antérieure à l’intrusion, puis faites toutes les mises à jour.
- Surveillez le site et, s’il a été signalé par Google, demandez un réexamen.
Les cinq premières étapes sont urgentes : elles limitent les dégâts pendant que vous cherchez la cause. Les suivantes demandent plus de méthode et, souvent, un accès technique au serveur.
Les attaques les plus fréquentes
Le contenu indésirable injecté (polluposting SEO) crée des milliers de pages en japonais ou de fausses boutiques sous votre nom de domaine. Ces pages sont souvent invisibles pour vous, mais Google les indexe et votre marque y est associée dans les résultats de recherche.
Les redirections malveillantes envoient une partie de vos visiteurs vers des sites frauduleux, parfois seulement ceux qui arrivent d’un cellulaire ou d’un résultat Google. Vous, connecté à l’administration, ne voyez rien d’anormal.
Quand Google détecte un logiciel malveillant ou une page d’hameçonnage, il peut afficher un avertissement dans ses résultats et directement dans le navigateur. La plupart des visiteurs font alors demi-tour. La levée de l’alerte passe par un nettoyage complet, puis par une demande d’examen dans la Search Console.
Enfin, un site compromis sert parfois à expédier des pourriels par courriel. Votre domaine peut alors se retrouver sur des listes de blocage et vos messages légitimes cessent d’arriver chez vos clients.
Renseignements personnels et signalement : le cadre au Québec et au Canada
Formulaires de contact, réservations, comptes clients d’une boutique en ligne : un piratage peut exposer des renseignements personnels. Au Québec, la Loi 25 a modifié la loi sur la protection des renseignements personnels dans le secteur privé. Depuis septembre 2022, une entreprise qui constate un incident de confidentialité doit prendre des mesures pour réduire le risque et, si l’incident présente un risque de préjudice sérieux, aviser avec diligence la Commission d’accès à l’information (CAI) ainsi que les personnes concernées. Chaque incident doit aussi être consigné dans un registre.
Hors Québec, ou pour les activités commerciales interprovinciales, la loi fédérale (LPRPDE) prévoit des obligations semblables : déclaration au Commissariat à la protection de la vie privée du Canada et avis aux personnes lorsqu’une atteinte présente un risque réel de préjudice grave, avec la tenue d’un registre des atteintes. Notre page sur la Loi 25 et les témoins présente le contexte général. Ce guide n’est pas un avis juridique : pour votre situation, consultez un avocat ou les ressources de la CAI.
Sur le plan technique, le Centre canadien pour la cybersécurité accepte les signalements d’incidents des entreprises. Une fraude ou une tentative d’extorsion peut aussi être déclarée au Centre antifraude du Canada et au service de police de votre région.
Protéger son site WordPress mois après mois
Un site sécurisé ne le reste pas par magie : de nouvelles failles d’extensions sont publiées chaque semaine. Pour protéger son site WordPress sans y consacrer ses journées, un calendrier simple fait l’affaire.
- Chaque semaine : installer les mises à jour de sécurité et vérifier que la sauvegarde automatique a bien fonctionné.
- Chaque mois : revoir la liste des utilisateurs, supprimer les extensions inutiles et ouvrir le rapport « Problèmes de sécurité » de la Search Console.
- Chaque trimestre : restaurer une sauvegarde sur une copie, vérifier la version de PHP et l’intégrité des fichiers.
- Chaque année : renouveler les mots de passe sensibles et réévaluer votre hébergement.
Deux réglages tirés de la documentation officielle illustrent ce travail. Le premier désactive l’éditeur de fichiers de l’administration; il suffit d’ajouter cette ligne dans wp-config.php :
define( 'DISALLOW_FILE_EDIT', true );Le second utilise WP-CLI pour comparer les fichiers installés aux sommes de contrôle publiées par WordPress.org, d’abord pour le noyau, puis pour les extensions :
wp core verify-checksums
wp plugin verify-checksums --all
Un accompagnement à distance, par visioconférence
Un site piraté se répare sur le serveur, pas dans vos locaux. Notre accompagnement se fait donc entièrement en visioconférence : vous suivez chaque étape depuis votre poste, où que vous soyez au Québec. Avec six heures de décalage avec Montréal la majeure partie de l’année, nous fixons les rencontres à des moments qui conviennent à tout le monde.
Concrètement : un appel de diagnostic avec partage d’écran, la création d’accès temporaires et nominatifs, l’intervention, puis un bilan enregistré pour que votre équipe sache quoi surveiller. Un rapport mensuel peut ensuite encadrer l’entretien du site.
Si le site doit être reconstruit, notre équipe de création de site Web peut prendre le relais sur une base saine.
Guide de sécurité WordPress : vos questions
WordPress est-il plus vulnérable que les autres CMS?
Pas par nature. Sa popularité en fait une cible de choix, et le très grand nombre d’extensions multiplie les points d’entrée possibles. Un noyau à jour, peu d’extensions, toutes bien entretenues, et des accès bien gérés offrent une protection solide.
Une extension de sécurité suffit-elle?
Non. Un pare-feu applicatif ou un analyseur de fichiers ajoute une couche utile, mais ne remplace ni les mises à jour, ni les sauvegardes, ni la gestion des comptes. Quelques mesures appliquées avec rigueur valent mieux qu’une pile d’outils qui alourdit le site et ajoute du code à entretenir.
Un site bilingue demande-t-il plus de vigilance?
Un peu, oui. Les extensions de traduction ajoutent du code à tenir à jour, et la version la moins consultée peut héberger du contenu injecté sans que personne ne s’en aperçoive. Vérifiez chaque langue dans la Search Console et faites des recherches ciblées sur chaque sous-répertoire linguistique.
Qui est responsable de la sécurité : l’hébergeur ou moi?
Les deux, à des niveaux différents. L’hébergeur protège le serveur, le réseau et, souvent, ses propres sauvegardes d’infrastructure. L’installation WordPress (extensions, comptes, mises à jour) relève généralement du propriétaire du site ou de son agence. Relisez votre contrat d’hébergement pour connaître le partage exact.
Existe-t-il des règles de cybersécurité qui visent mon entreprise?
Certaines industries réglementées, comme les services financiers ou les télécommunications, ont des exigences sectorielles, et les paiements par carte obéissent aux normes PCI DSS, généralement encadrées par votre fournisseur de paiement. Pour la plupart des PME, l’obligation principale reste la protection des renseignements personnels, au sens de la Loi 25 ou de la LPRPDE. En cas de doute, faites valider votre situation par un avocat.
Mon site a été piraté plusieurs fois : faut-il le refaire?
Pas forcément, mais des réinfections à répétition trahissent souvent une porte d’entrée jamais trouvée ou une base technique dépassée. Quand le thème n’est plus maintenu et que le site repose sur des extensions abandonnées, repartir sur une base saine peut s’avérer plus raisonnable qu’un énième nettoyage.
Ce guide vaut-il pour une boutique WooCommerce?
Oui, avec des enjeux plus élevés : une boutique traite des renseignements de clients et parfois des paiements. Les mêmes volets s’appliquent, avec une attention particulière aux comptes clients, aux extensions de paiement et aux sauvegardes de la base de données, qui contient tout l’historique des commandes.
Un doute sur l’état de votre site? Lancez une analyse de sécurité gratuite de votre site WordPress :
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, accompagne à distance les entreprises du Québec qui veulent reprendre le contrôle de leur site WordPress. Obtenir un diagnostic gratuit : nous passons en revue avec vous les symptômes, les accès et les sauvegardes, puis nous établissons ensemble un plan d’action concret.