 0498 70 98 60
Votre site WordPress envoie des pourriels : couper les envois et retrouver une messagerie fiable
Vos soumissions n’arrivent plus chez vos clients, des dizaines d’avis de non-distribution s’accumulent dans votre boîte de réception et votre hébergeur vous écrit au sujet d’un volume d’envois anormal. Tout indique que votre site WordPress envoie des pourriels à votre insu. L’enjeu dépasse l’irritation : c’est votre réputation d’expéditeur, et donc la confiance de vos correspondants, qui est en cause.
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, aide à distance les entreprises à retrouver l’origine de ces messages, à assainir un site WordPress piraté et à rétablir une messagerie que les serveurs de réception acceptent de nouveau.
Commencez par un premier coup d’œil avec notre outil d’analyse gratuit :
Ce guide distingue ce que vous pouvez vérifier vous-même, ce qui relève de votre hébergeur et les réflexes qui, au contraire, prolongent l’incident.
Les symptômes d’envois suspects
WordPress lui-même vous préviendra rarement. Ce sont plutôt vos contacts qui vous transfèrent un message douteux portant votre nom de domaine, ou vos propres courriels qui aboutissent dans les indésirables. Lisez attentivement les avis de non-distribution (bounces) : ils nomment souvent la liste de blocage en cause.
- Des messages refusés avec un code qui cite une liste de blocage; chez Microsoft, par exemple, une erreur de la série 550 5.7.606 à 649.
- Un avis de l’hébergeur au sujet d’un quota d’envoi dépassé ou de la suspension de la messagerie du compte.
- Des centaines de retours adressés à des destinataires que vous ne connaissez pas.
- Des inscriptions en rafale ou des formulaires remplis de liens, en français comme en anglais.
Trois causes possibles, trois réponses différentes
Première hypothèse : un fichier PHP malveillant se cache quelque part, typiquement parmi les images téléversées, dans une extension factice ou dans un vieux thème inutilisé. Ce script utilise directement la fonction d’envoi intégrée à PHP, sans passer par vos formulaires.
Deuxième hypothèse : un formulaire légitime, mais détourné. Un formulaire de contact qui envoie une copie au visiteur, une inscription ouverte à tous ou la page « mot de passe oublié » peuvent servir de relais à des robots. Sur un site bilingue, chaque version a souvent son propre formulaire à protéger.
Troisième hypothèse, à ne pas confondre avec les deux autres : une boîte de courriel compromise dont le mot de passe a fuité. Dans ce cas, WordPress n’est pas en cause : c’est du côté de votre fournisseur de messagerie que tout se joue.
Couper, conserver, nettoyer : l’ordre des opérations
Demander à être retiré d’une liste noire alors que la source est toujours active ne sert à rien : l’adresse IP ou le domaine y retournera dans les heures qui suivent. L’ordre compte.
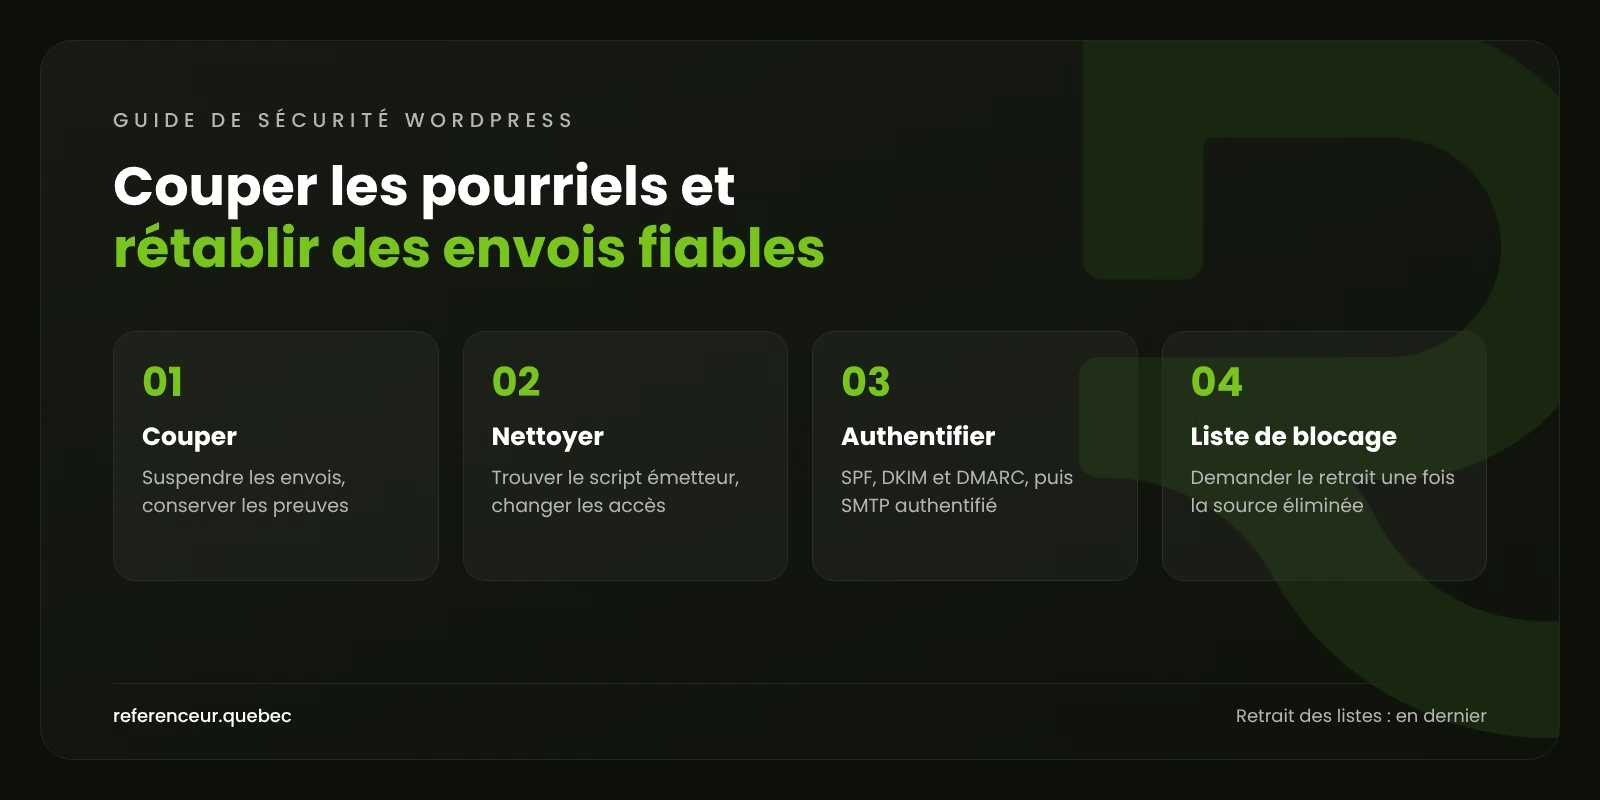
- Arrêter les envois : l’hébergeur peut suspendre la messagerie du compte; à défaut, passez le site en maintenance.
- Conserver les preuves : copiez le site, la base et les journaux (accès, erreurs, messagerie) avant toute suppression.
- Trouver le fichier émetteur : l’en-tête
X-PHP-Originating-Scriptou le journal d’envoi de PHP, que l’hébergeur peut activer, désignent le script responsable. - Vérifier l’intégrité du noyau et des extensions, puis chercher les fichiers PHP égarés dans les médias.
- Changer les accès : administrateurs, SFTP, base de données, boîtes de courriel et clés de sécurité de
wp-config.php. - Remplacer toute version « nulled » d’une extension ou d’un thème par la version officielle.
find wp-content/uploads -name "*.php"
wp cron event list
wp core verify-checksums
wp plugin verify-checksums --all
La liste des tâches planifiées est particulièrement utile ici : un événement inconnu peut relancer les envois toutes les heures. La vérification des extensions ne couvre que celles du répertoire WordPress.org; une extension commerciale se compare à l’archive fournie par l’éditeur. Pensez aussi à passer en revue la liste des administrateurs.
Authentifier votre domaine : SPF, DKIM et DMARC
Ces enregistrements DNS n’arrêtent pas un script installé sur votre serveur. Ils empêchent toutefois des tiers d’usurper votre domaine et rassurent les messageries de vos clients. Le SPF déclare les serveurs autorisés à envoyer en votre nom, le DKIM signe chaque message et le DMARC indique quoi faire des messages qui échouent à ces contrôles.
Selon les consignes de Google aux expéditeurs, tout expéditeur doit configurer SPF ou DKIM, et ceux qui envoient plus de 5 000 messages par jour vers des comptes Gmail doivent mettre en place les trois mécanismes. Google demande aussi de maintenir le taux de messages signalés comme indésirables, mesuré dans Postmaster Tools, sous 0,3 %. Microsoft applique des exigences comparables aux gros expéditeurs vers Outlook.com.
Démarrez DMARC en mode observation (p=none), avec une adresse qui recevra les rapports. Quand toutes vos sources légitimes sont identifiées (site, messagerie, outil d’infolettre, logiciel de facturation), passez à quarantine, puis à reject. Si vous menez des campagnes de marketing par courriel, intégrez votre plateforme d’envoi à cet inventaire.
Envoyer par SMTP authentifié et protéger les formulaires
La fonction wp_mail() s’appuie sur la bibliothèque PHPMailer qui, par défaut, confie le message à la fonction d’envoi native de PHP : le courriel part du serveur Web, sans authentification solide.
Préférez un SMTP authentifié (votre messagerie professionnelle ou un service d’envoi transactionnel reconnu), avec une adresse dédiée et une connexion chiffrée. Une extension SMTP ou le crochet phpmailer_init, documenté sur developer.wordpress.org, permet ce réglage. Demandez ensuite à l’hébergeur s’il peut restreindre l’envoi direct par PHP sur votre compte.
Côté formulaires, quatre mesures : un piège à robots (champ caché ou test de type CAPTCHA) dans chaque langue, pas d’accusé de réception envoyé automatiquement à l’adresse saisie, un nombre maximal d’envois par heure et, si personne n’a à créer de compte, l’option « Tout le monde peut s’inscrire » décochée dans Réglages > Général.
Domaine sur liste noire : s’adresser au bon interlocuteur
C’est seulement après le nettoyage et le changement des accès que vous pouvez traiter le domaine sur liste noire ou l’adresse IP bloquée. Chaque liste a sa propre procédure, et l’avis de non-distribution indique laquelle consulter.
| Liste ou fournisseur | Comment demander le retrait | Ce que vous verrez dans l’avis de rejet |
|---|---|---|
| Spamhaus | Passer par check.spamhaus.org (pour une inscription SBL, c’est l’hébergeur qui s’en charge) | Mention explicite d’une liste Spamhaus visant votre IP ou votre domaine |
| Microsoft (adresse IP) | Formulaire sender.office.com, à raison d’une IP par demande | Code 550 5.7.606 à 649, « banned sending IP » |
| Microsoft (expéditeur) | Écrire à [email protected] en joignant l’avis intégral et l’IP | Code 550 5.7.511, « banned sender » |
| Gmail | Surveiller Postmaster Tools et respecter les règles aux expéditeurs | Refus de livraison ou classement dans le dossier indésirable |
| Hébergement mutualisé | Montrer à l’hébergeur que le site est propre et réclamer la réactivation | Envoi coupé pour l’ensemble du compte |
Faites une seule demande par liste, une fois la source supprimée : des demandes répétées pendant que les envois continuent retardent le retrait.
Renseignements exposés : Loi 25 et signalements
Si les envois ont exposé des renseignements de clients, par exemple des messages de formulaires stockés dans la base, la Loi 25 oblige l’entreprise à prendre des mesures pour réduire le risque, à consigner l’incident dans son registre et, en cas de risque de préjudice sérieux, à aviser avec diligence la Commission d’accès à l’information et les personnes concernées. Hors Québec, la LPRPDE prévoit une déclaration au Commissariat à la protection de la vie privée du Canada dans les cas comparables. Ce guide n’est pas un avis juridique.
Vous pouvez aussi signaler l’incident au Centre canadien pour la cybersécurité. Si vos clients reçoivent des messages frauduleux à votre nom, invitez-les à les déclarer au Centre antifraude du Canada.
Un diagnostic de vos envois par visioconférence
Référenceur n’a pas de bureau au Québec, et vous n’y perdez rien : tout se fait par visioconférence, sans attendre une visite sur place. Une première rencontre permet de décortiquer ensemble vos avis de non-distribution.
En partage d’écran, nous passons en revue les journaux, les DNS et les réglages d’envoi, en français ou en anglais selon votre équipe. Une formation enregistrée sur les formulaires vous reste ensuite, et un suivi mensuel peut surveiller la réputation du domaine.
Une fois la messagerie rétablie, le durcissement de WordPress et des mises à jour suivies limitent le risque de récidive.
Site WordPress qui envoie des pourriels : questions fréquentes
Faut-il mettre tout le site hors ligne?
Pas obligatoirement. La priorité est d’arrêter l’hémorragie : l’hébergeur peut couper l’envoi de courriels pour votre compte, ou vous pouvez basculer le site en maintenance. Avant tout ménage, archivez le site et ses journaux; c’est grâce à eux qu’on remontera jusqu’au script ou au formulaire fautif.
Mon domaine est-il sur liste noire, ou seulement mon adresse IP?
Le message de rejet donne habituellement la réponse. Quand c’est l’IP qui est bannie, tous les voisins de votre serveur mutualisé en souffrent; quand c’est le domaine, le problème vous accompagne même chez un nouvel hébergeur. Les outils de vérification, comme check.spamhaus.org, permettent de tester les deux. La démarche de retrait diffère, d’où l’importance de bien identifier ce qui est bloqué.
DMARC en mode reject suffit-il à bloquer les pourriels?
Non. DMARC empêche des serveurs étrangers de se faire passer pour vous; il ne voit aucun problème à un message parti de votre propre serveur, même s’il a été envoyé par un script pirate. Le nettoyage et le changement des accès passent donc en premier. DMARC reste ensuite très utile : ses rapports montrent vite si des envois suspects reprennent.
Que demander à mon hébergeur après une suspension?
Trois documents : les journaux d’envoi couvrant l’incident, le script identifié par l’en-tête X-PHP-Originating-Script s’il était activé, et l’inventaire des fichiers récemment modifiés. Informez-vous aussi des conditions pour rouvrir le service et, si votre domaine figure sur une liste, envoyez-lui un résumé écrit des mesures prises.
Un formulaire peut-il être détourné sans piratage?
Tout à fait. Si le formulaire expédie une copie à l’adresse inscrite par le visiteur, un robot n’a qu’à y mettre celle de sa victime : aucun fichier n’a besoin d’être infecté. Sur un site bilingue, chaque version doit être protégée : champ piège ou test anti-robot, plafond d’envois et suppression de la copie automatique. Vérifiez tout de même l’intégrité des fichiers, par précaution.
Comment éviter que le problème se reproduise?
Faites transiter les courriels du site par un SMTP authentifié, verrouillez vos formulaires et ne laissez traîner ni mise à jour ni extension superflue. Conservez vos copies de secours à l’extérieur du serveur et prenez l’habitude de parcourir les rapports DMARC. Un entretien suivi repère une hausse anormale des envois avant que les listes de blocage ne sanctionnent votre domaine.
Vos courriels sont refusés par les messageries de vos clients? Faites d’abord vérifier votre site avec notre outil gratuit :
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, lit avec vous les avis de non-distribution, la configuration d’envoi et l’état de votre site WordPress, puis fixe l’ordre des étapes. Obtenir un diagnostic gratuit.