 0498 70 98 60
Site signalé dangereux par Google : lever l’alerte et rassurer vos clients
Un client de Québec vous écrit par texto que « votre site affiche un avertissement », et votre page d’accueil disparaît derrière un écran rouge. Un site signalé dangereux par Google perd l’essentiel de ses visiteurs en quelques heures. La tentation est grande d’effacer des fichiers au hasard; c’est pourtant un diagnostic méthodique qui permet de sortir de la crise le plus vite.
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, accompagne à distance les entreprises dont le site WordPress a été mis à l’index, de la lecture de la Search Console jusqu’à la demande d’examen, sans jamais vous demander de nous céder vos mots de passe.
Pour un premier contrôle, essayez notre outil d’analyse de sécurité gratuit :
Ce que signifie l’écran rouge
L’alerte vient de la navigation sécurisée de Google (Safe Browsing), un service qui, selon Google, protège plus de cinq milliards d’appareils chaque jour. Chrome et plusieurs autres navigateurs s’y fient : le blocage touche donc vos visiteurs bien au-delà des résultats de recherche.
La Search Console regroupe les problèmes en trois familles : le contenu piraté, ajouté au site sans votre accord; les logiciels malveillants ou indésirables; et l’ingénierie sociale, qui pousse le visiteur à poser un geste dangereux (fournir un mot de passe, installer un fichier). Sur un site WordPress, partez du principe qu’il y a eu compromission jusqu’à preuve du contraire.
Les conséquences débordent vite du moteur de recherche. Les antivirus et les filtres réseau des entreprises tiennent leurs propres listes de réputation, vos courriels peuvent aboutir dans les indésirables et certains hébergeurs suspendent le compte. Sur un site bilingue, vérifiez aussi bien les pages françaises que les pages anglaises.
Établir le diagnostic avant de toucher au site
Premier réflexe : interroger l’outil d’état des sites du rapport de transparence de Google, qui dit publiquement si votre domaine héberge en ce moment du contenu jugé dangereux. Ouvrez ensuite la Search Console, section « Problèmes de sécurité », pour connaître la catégorie exacte et quelques exemples d’adresses.
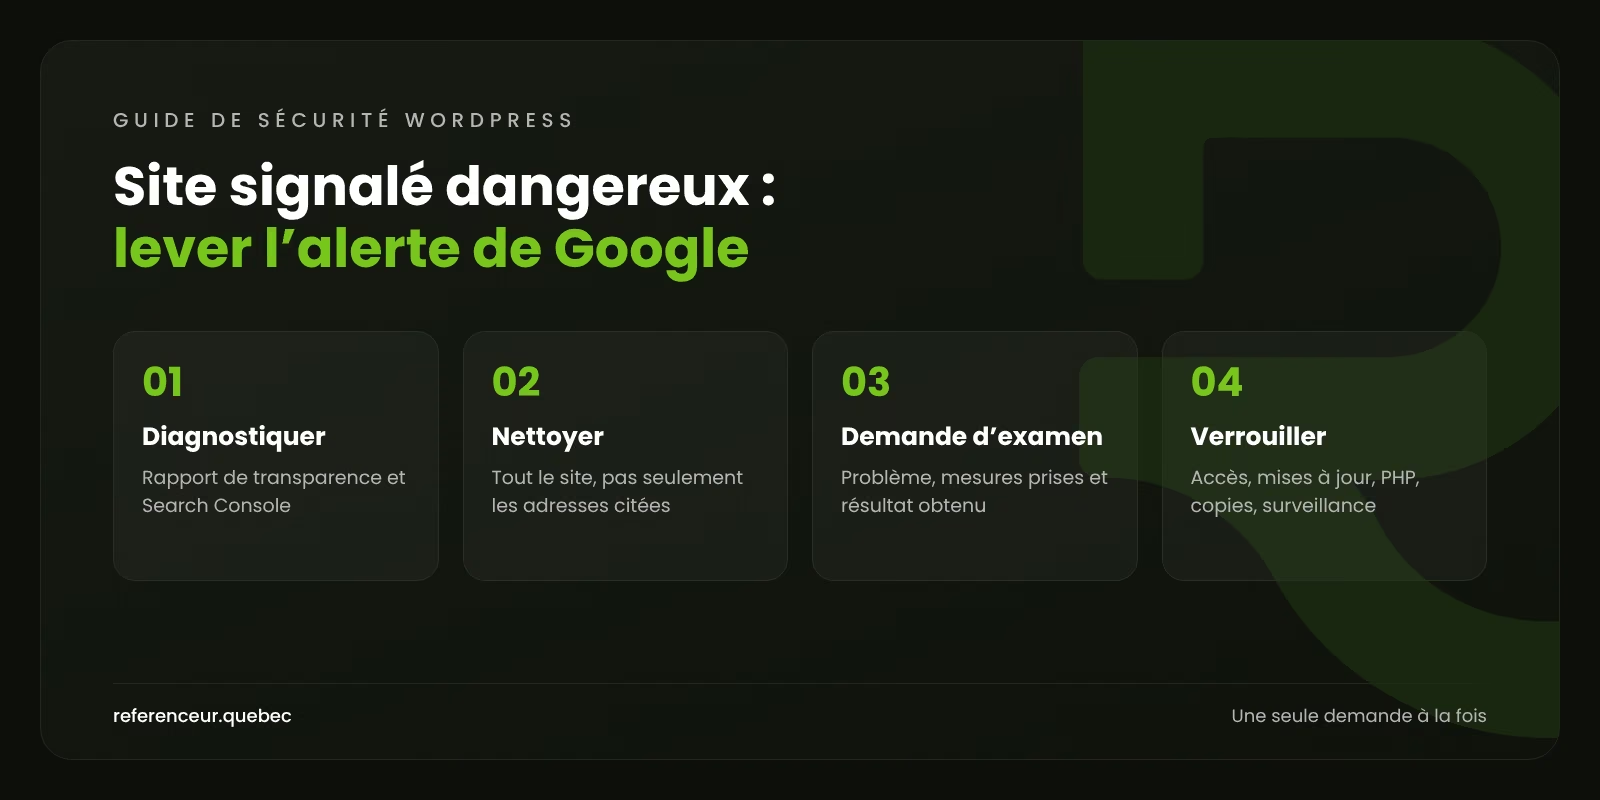
Attention : Google précise que ces exemples ne forment pas une liste complète. C’est l’ensemble du site qu’il faut corriger, pas seulement les pages citées. Si votre domaine n’est pas encore validé dans la Search Console, faites-le sans attendre : la demande d’examen passera par là.
Avant toute modification, mettez les preuves de côté : copie des fichiers et de la base, journaux d’accès, captures d’écran datées de l’alerte. Cette copie sert à comprendre l’attaque, jamais à remettre le site en ligne.
Avertissez aussi votre hébergeur, où qu’il se trouve. Demandez-lui ses journaux, ce que ses outils ont détecté et, si le compte est suspendu, un accès restreint pour travailler au nettoyage.
Nettoyer WordPress de fond en comble
Google est clair : une correction partielle ne lève pas l’avertissement. Voici l’ordre que nous suivons pour éviter de réinfecter le site en cours de route.
- Fermer l’accès public : page de maintenance ou protection par mot de passe pendant les travaux.
- Vérifier l’intégrité : comparer le noyau et les extensions du répertoire officiel à leurs sommes de contrôle.
- Débusquer les ajouts : PHP dans le dossier des médias, tâches programmées inconnues, administrateurs fantômes.
- Réinstaller à partir de sources fiables : noyau, thème et extensions retéléchargés chez leurs éditeurs.
- Fouiller la base de données : scripts dans les contenus, options modifiées, adresse du site changée.
- Changer tous les secrets : mots de passe WordPress, SFTP, base de données et hébergement, puis clés de sécurité.
Avec un accès SSH, WP-CLI accélère ces vérifications sans rien modifier :
wp core verify-checksums
wp plugin verify-checksums --all
find wp-content/uploads -name "*.php"
wp user list --role=administrator
wp cron event list
Les extensions commerciales ne figurent pas dans la base de sommes de contrôle de WordPress.org : réinstallez-les à partir du site de leur éditeur. Écartez toute copie « nulled », qui ne reçoit aucun correctif et cache souvent du code ajouté.
Selon le cas, vous trouverez des redirections réservées aux cellulaires, des pages de contenu indésirable visibles seulement dans Google ou une porte dérobée silencieuse. Chacune exige d’être retirée à la source, pas seulement masquée.
La demande d’examen : sortir de la liste de la navigation sécurisée
Quand le site est propre et que Googlebot peut y accéder, envoyez la demande d’examen à partir du rapport « Problèmes de sécurité ». Google y attend trois choses : une description précise du problème, les mesures prises et le résultat obtenu.
Tenez-vous-en aux faits, par exemple : « 14 fichiers retirés, extension de formulaire remplacée, tous les accès renouvelés ». Si Google constate que le problème est toujours là, les demandes suivantes seront traitées plus lentement; attendez donc la réponse avant d’en envoyer une autre.
À titre indicatif, Google parle d’environ une journée pour l’hameçonnage, de quelques jours pour un logiciel malveillant et de plusieurs semaines pour un piratage accompagné de contenu indésirable. Une fois le site jugé sain, les avertissements disparaissent des navigateurs et des résultats en 72 heures environ.
Sortir de la liste de Google ne règle pas tout : plusieurs éditeurs d’antivirus tiennent leurs propres bases et offrent un formulaire de signalement de faux positif. Remplissez-le une fois la décision de Google rendue, avec un résumé de vos corrections.
Signalements et renseignements personnels au Canada
Le Centre canadien pour la cybersécurité accepte les signalements d’incidents des entreprises et publie des conseils à leur intention. Si des clients ont reçu des messages frauduleux qui utilisent votre nom, ils peuvent les déclarer au Centre antifraude du Canada. Des services de filtrage DNS, comme le Bouclier canadien de l’ACEI, peuvent aussi bloquer un domaine jugé malveillant pour leurs utilisateurs, ce qui explique parfois des plaintes même après la levée de l’alerte de Google.
Si des formulaires, des comptes clients ou des commandes ont pu être exposés, la Loi 25 oblige l’entreprise à prendre des mesures pour réduire le risque, à consigner l’incident dans son registre et, si l’incident présente un risque de préjudice sérieux, à aviser avec diligence la Commission d’accès à l’information et les personnes concernées. Hors Québec, la LPRPDE prévoit des obligations semblables envers le Commissariat à la protection de la vie privée du Canada. Ceci n’est pas un avis juridique : pour votre cas, consultez la CAI ou un avocat.
Verrouiller le site pour éviter la rechute
Une alerte levée reviendra si la brèche n’est pas colmatée. Voici qui fait quoi, entre vous et vos fournisseurs.
| Volet | À faire à l’interne | À exiger de l’agence ou de l’hébergeur |
|---|---|---|
| Accès | Retirer les comptes inutiles, activer l’authentification à deux facteurs | Limiter les tentatives sur wp-login.php et xmlrpc.php |
| Composants | Mettre à jour noyau, thème et extensions, supprimer ce qui ne sert plus | Tester chaque mise à jour sur une copie de préproduction |
| Serveur | Noter la version de PHP indiquée dans l’outil Santé du site | Passer à une branche de PHP encore maintenue |
| Sauvegardes | Repérer la dernière copie saine et sa date | Copies hors serveur et essais de restauration réguliers |
| Surveillance | Recevoir les alertes de la Search Console par courriel | Analyse des fichiers et contrôle de disponibilité |
Dans wp-config.php, la constante DISALLOW_FILE_EDIT réglée à true retire du tableau de bord l’éditeur de code des thèmes et des extensions : un compte volé ne pourra plus s’en servir.
Méfiez-vous de la sauvegarde de la veille : l’infection peut précéder le signalement de plusieurs semaines. Restaurez seulement une copie dont la propreté est vérifiée, et faites toutes les mises à jour avant la remise en ligne.
Après la levée de l’alerte, surveillez le trafic organique et les pages indexées. Notre équipe en référencement Web peut vérifier que les adresses parasites sortent bien de l’index.
Un accompagnement à distance
Un site bloqué s’examine très bien en visioconférence avec partage d’écran : vous voyez chaque vérification en direct, et c’est vous qui tapez les mots de passe. Référenceur n’a aucun bureau au Québec; la méthode est la même, que votre entreprise soit à Saguenay ou à Longueuil.
Le déroulement : un appel de diagnostic pour lire ensemble la Search Console, un plan écrit qui distingue vos tâches de celles de l’hébergeur, puis une dernière vérification à deux avant d’envoyer la demande à Google. Nous terminons par une courte formation, enregistrée, sur la lecture des alertes.
Vous préférez nous confier tout le dossier? Tout est expliqué sur notre page site WordPress piraté.
Site signalé dangereux par Google : vos questions
L’alerte touche-t-elle aussi ma version anglaise?
Google peut signaler des pages précises ou tout le domaine, selon l’ampleur du problème. Comme vos langues partagent en général la même installation WordPress, une infection les touche souvent toutes. Ouvrez chaque langue en navigation privée et nettoyez l’installation au complet, même si la Search Console ne cite que des pages françaises.
Combien de temps mon site restera-t-il bloqué?
L’avertissement reste affiché aussi longtemps que le site contient du code nuisible. Le délai total tient donc surtout au sérieux du ménage, puis au temps d’examen propre à chaque type de problème : environ une journée pour l’hameçonnage, plusieurs semaines pour un piratage avec contenu indésirable. Une demande prématurée allonge l’attente au lieu de la raccourcir.
Je ne vois rien d’anormal : Google se trompe-t-il?
C’est rare. Beaucoup d’infections se cachent des administrateurs connectés et ne s’affichent qu’aux visiteurs qui arrivent de Google ou qui utilisent un cellulaire. Consultez les exemples d’URL de la Search Console, testez à partir d’un autre appareil et comparez les fichiers avec WP-CLI. Si tout est vraiment sain, la demande d’examen sert justement à le faire constater.
Dois-je aviser la Commission d’accès à l’information?
Cela dépend de ce qui a été touché. Si des renseignements personnels ont pu être consultés ou volés et que l’incident présente un risque de préjudice sérieux, la Loi 25 prévoit d’aviser la CAI et les personnes concernées. Dans tous les cas, l’incident doit être consigné dans votre registre. En cas de doute, consultez un avocat.
Un nouveau nom de domaine serait-il une solution?
Non. La faille vous suivrait sur la nouvelle adresse, et vous sacrifieriez au passage des années de référencement, les liens qui pointent vers votre site et la notoriété acquise auprès de vos clients. La sortie passe par le nettoyage et l’examen; si le site doit être refait, mieux vaut le reconstruire sur le même domaine.
Mon référencement va-t-il s’en remettre?
Pendant le blocage, la plupart des visiteurs font demi-tour. Après la levée, la visibilité revient généralement si le contenu injecté a été supprimé et que les pages parasites sont sorties de l’index. Un site signalé à plusieurs reprises reste toutefois plus exposé : la prévention compte autant que la réparation.
Un écran rouge bloque l’accès à votre site? Commencez par notre analyse gratuite :
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, parcourt la Search Console avec vous, cerne l’origine du signalement et vous laisse un plan d’action écrit. Obtenir un diagnostic gratuit.