 0498 70 98 60
Signes d’un site WordPress piraté : la liste de vérification pour réagir à temps
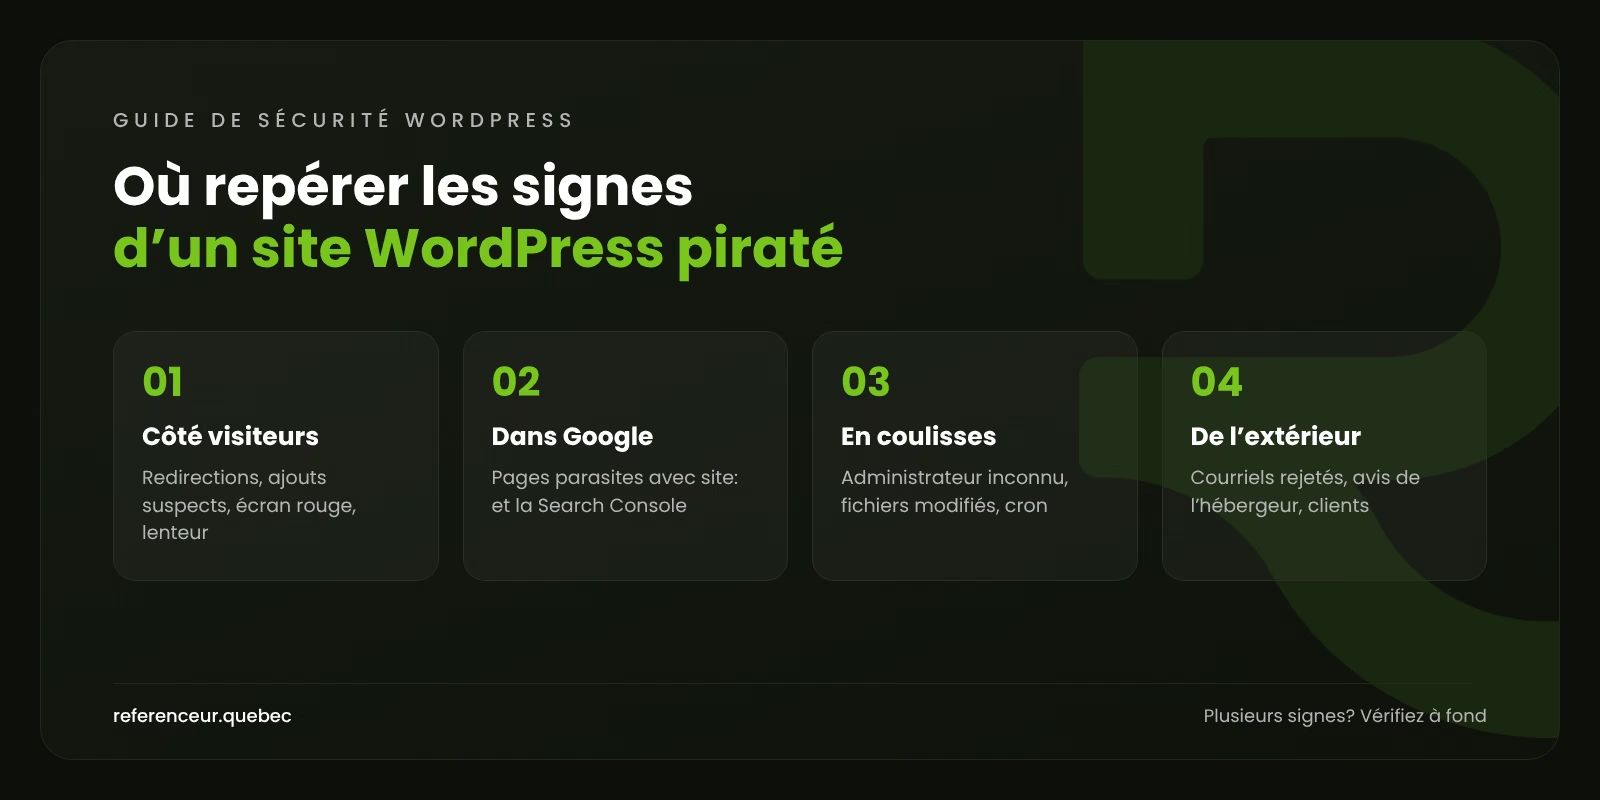
On s’imagine un site piraté avec une page d’accueil défigurée. En réalité, les indices sont presque toujours discrets, et souvent impossibles à voir depuis votre propre ordinateur. Cette liste de vérification rassemble les signes d’un site WordPress piraté, pour que vous les repériez avant vos clients, avant Google et avant votre hébergeur.
Référenceur est une agence de marketing numérique francophone installée en Belgique et au Luxembourg, sans bureau au Québec. Nous aidons les entreprises d’ici, à distance et en visioconférence, à poser un diagnostic fiable avant de choisir des mesures proportionnées à ce qui a réellement été trouvé.
Faites d’abord un contrôle rapide avec notre outil d’analyse gratuit :
Si l’intrusion se confirme, notre page sur l’intervention sur un site WordPress piraté explique comment nous pouvons prendre le relais.
Ce que vos visiteurs remarquent en premier
Le symptôme numéro un est la redirection vers un site frauduleux : le visiteur pense entrer chez vous et se retrouve devant une fausse loterie, une pharmacie douteuse ou un faux soutien technique. Comme le script se cache souvent derrière des conditions (cellulaire seulement, arrivée par Google, une seule fois par personne), vous ne le verrez pas en tapant votre adresse dans le navigateur du bureau.
Pour le débusquer, prenez un téléphone intelligent, ouvrez une fenêtre de navigation privée, cherchez votre entreprise dans Google et cliquez sur le résultat. Refaites l’essai sur deux ou trois appareils.
D’autres anomalies sont visibles à l’écran : liens ou textes qui apparaissent dans le pied de page, fenêtres publicitaires que vous n’avez jamais installées, formulaire de paiement modifié ou écran d’avertissement rouge du navigateur. Chrome peut aussi qualifier votre site de dangereux directement dans la barre d’adresse.
Un site qui devient lent du jour au lendemain, alors que vous n’avez rien changé, mérite également un examen. Un script de minage de cryptomonnaie ou un envoi massif de pourriels peut monopoliser les ressources du serveur.
Ce que révèlent Google et la Search Console
Dans Google, tapez site:votredomaine.ca. Si vous voyez défiler des pages en japonais, des noms de médicaments, des montres de luxe ou des casinos, du contenu a été injecté sur votre domaine. Google précise que ces pages peuvent être servies à son robot seulement, et rester invisibles pour les humains : c’est le camouflage (cloaking).
Votre site existe en français et en anglais? Répétez la recherche pour chaque version, par exemple dans le sous-répertoire /en/. Une section peu visitée peut héberger des pages parasites pendant des semaines sans que personne ne s’en rende compte.
Dans la Search Console, le rapport « Problèmes de sécurité » classe ce que Google a détecté : injection de contenu, d’URL ou de code, logiciels malveillants, avec des exemples d’adresses. Les rapports d’indexation et de performances peuvent aussi montrer une explosion soudaine de pages ou de requêtes sans lien avec vos activités, d’où l’utilité d’un suivi en analyse Web régulier.
Pour savoir si Google considère votre domaine comme dangereux, l’outil d’état des sites de la navigation sécurisée du rapport de transparence de Google affiche un statut public, consultable par n’importe qui.
Les indices dans le tableau de bord et sur le serveur
Dans l’administration, ouvrez le menu Utilisateurs et filtrez par rôle « Administrateur ». Un compte que personne ne reconnaît, même avec un nom banal, est un signal sérieux. Passez ensuite la liste des extensions au peigne fin et méfiez-vous de tout nom générique sans auteur identifiable.
Côté serveur, il s’agit de comparer les fichiers aux originaux et de traquer le PHP là où il ne devrait pas se trouver. Avec un accès SSH et WP-CLI, ces commandes officielles constituent une bonne base de travail :
wp user list --role=administrator
wp core verify-checksums
wp cron event list
find wp-content/uploads -name "*.php"
Si la vérification du noyau affiche un avertissement, un fichier d’origine a été modifié ou un fichier étranger a été ajouté. Des tâches planifiées aux noms incompréhensibles, du PHP dans le dossier des médias ou des fichiers tout récents dans des dossiers que personne ne touche sont autant de pistes à suivre.
Les alertes qui arrivent de l’extérieur
- Courriels rejetés : vos messages aboutissent dans les indésirables ou vous reviennent en erreur, parce que votre serveur a expédié des pourriels et figure maintenant sur une liste de blocage.
- Avis de l’hébergeur : suspension du compte ou signalement d’un fichier malveillant.
- Consommation anormale de ressources, de bande passante ou d’espace disque.
- Clients ou fournisseurs qui vous signalent un avertissement de sécurité ou un courriel suspect envoyé en votre nom.
- Comptes clients ou commandes bizarres dans une boutique WooCommerce, réservations fantaisistes sur le site d’un restaurant.
Pris isolément, aucun de ces signes ne prouve une intrusion. Deux ou trois en même temps justifient toutefois une vérification approfondie.
Savoir si son site est piraté : la grille de lecture
Pour garder la tête froide, associez chaque symptôme à une vérification simple et à un premier geste.
| Symptôme | Où vérifier | Premier réflexe |
|---|---|---|
| Visiteurs redirigés vers un autre site | Cellulaire, navigation privée, clic à partir de Google | Captures d’écran, puis page de maintenance |
| Pages inconnues dans Google | Requête site: pour chaque langue, Search Console | Copier le site tel quel avant de supprimer quoi que ce soit |
| Administrateur inconnu | Menu Utilisateurs, filtre Administrateur | Noter ses informations, puis changer tous les accès |
| Écran rouge du navigateur | Rapport « Problèmes de sécurité » | Nettoyage complet, puis demande de réexamen |
| Courriels retournés à l’expéditeur | Message d’erreur, avis de l’hébergeur | Prévenir l’hébergeur, changer les mots de passe de messagerie |
| Site soudainement très lent | Statistiques de ressources de l’hébergeur | Chercher les fichiers récents et les tâches planifiées |
Un signe se confirme : la suite
Le diagnostic n’est qu’un point de départ. Dès qu’un symptôme est confirmé, ne supprimez rien avant d’avoir copié les fichiers et la base, avertissez votre hébergeur et changez vos mots de passe depuis un appareil sain, en commençant par l’hébergement et la messagerie.
Ne restaurez aucune sauvegarde sans avoir vérifié qu’elle précède l’intrusion, et ne réinstallez jamais une extension premium obtenue ailleurs que chez son éditeur. Si des renseignements personnels ont pu être consultés, la Loi 25 peut obliger l’entreprise à aviser la Commission d’accès à l’information (CAI) et les personnes concernées lorsque l’incident présente un risque de préjudice sérieux. Ce rappel ne constitue pas un avis juridique.
Une fois le site assaini, des mises à jour régulières, une version de PHP encore maintenue et des sauvegardes testées réduisent fortement le risque de récidive. Refaits chaque mois, ces contrôles vous permettent de détecter un problème bien avant qu’un client ne vous en parle.
Une vérification à distance, écran partagé
Pour repérer ces signes, il faut avoir les bons écrans sous les yeux. En visioconférence avec partage d’écran, nous parcourons avec vous le tableau de bord, la Search Console et l’espace client de l’hébergeur : vous voyez ce que nous vérifions, et pourquoi.
La séance peut être enregistrée, ce qui vous laisse un aide-mémoire pour refaire les contrôles chaque mois. Que votre entreprise soit à Rimouski, à Trois-Rivières ou à Gatineau, il suffit d’un lien de connexion, à une heure qui convient malgré le décalage horaire.
Signes d’un site WordPress piraté : vos questions
Mon site s’affiche normalement chez moi : peut-il quand même être piraté?
Oui. Beaucoup d’infections sont conditionnelles : elles épargnent les administrateurs connectés, les visiteurs déjà venus ou les ordinateurs de bureau, et certaines ne montrent leurs pages qu’au robot de Google. Testez à partir d’un cellulaire en navigation privée et consultez la Search Console.
La recherche site: suffit-elle pour détecter un piratage?
Elle fait surtout apparaître les pages indésirables déjà indexées. Elle ne montre ni les portes dérobées, ni les comptes cachés, ni les scripts réservés à certains visiteurs. Combinez-la avec le rapport « Problèmes de sécurité », la liste des administrateurs et un contrôle des fichiers, pour chaque langue du site.
Google ne m’a envoyé aucune alerte : suis-je tranquille?
Pas nécessairement. La Search Console n’avertit que les propriétaires et utilisateurs validés, et une infection n’est pas toujours détectée tout de suite. Si votre domaine n’y est pas encore validé, faites-le aujourd’hui : c’est l’un des canaux par lesquels Google signale un problème de sécurité.
Un administrateur inconnu, est-ce forcément un piratage?
Pas toujours : une ancienne agence ou une extension a pu créer ce compte. Regardez sa date de création et l’adresse courriel associée. Si personne ne le reconnaît, traitez-le comme un indice de compromission sérieux : changez tous les accès et cherchez comment il a été créé.
Mon antivirus ne détecte rien : bon signe?
Non. L’antivirus de votre ordinateur protège votre poste, pas le serveur où tourne WordPress. Le code injecté dans un site est souvent masqué et ne s’active que sous certaines conditions. Seule une analyse côté serveur, des fichiers comme de la base de données, permet de trancher.
À qui signaler un piratage au Canada?
Les entreprises peuvent signaler un incident au Centre canadien pour la cybersécurité. Une fraude ou une tentative d’extorsion peut être déclarée au Centre antifraude du Canada et au service de police local. Ces démarches ne remplacent pas le nettoyage du site, qui reste à faire avec votre hébergeur ou une agence.
Quels signes exigent d’agir immédiatement?
Une redirection vers un site frauduleux, un avertissement du navigateur, une page de paiement modifiée ou des renseignements de clients exposés. Dans ces cas, protégez d’abord vos visiteurs avec une page de maintenance, copiez l’état actuel du site, puis appliquez votre plan d’urgence sans attendre.
Un symptôme vous inquiète? Commencez par une lecture gratuite de votre site avec notre outil :
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, vérifie avec vous, en partage d’écran, si votre site WordPress est compromis. Obtenir un diagnostic gratuit et repartir avec une liste claire des mesures à prendre.