 0498 70 98 60
Redirection malveillante WordPress : démasquer le détournement et le neutraliser
Vous ouvrez votre site au bureau : tout est normal. Pendant ce temps, une partie de vos visiteurs aboutit sur un casino en ligne, un faux concours ou une page qui réclame un numéro de carte de crédit. C’est le principe d’une redirection malveillante WordPress, et ce décalage coûte cher : le propriétaire croit à une erreur de manipulation du client, et le client se demande si l’entreprise a abandonné son site.
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, aide à distance les entreprises à reproduire le détournement, à en trouver l’origine et à remettre le site en état. Voici pourquoi ce piratage échappe à l’administrateur, comment le démontrer vous-même et où chercher le code.
Un premier contrôle s’impose? Notre outil d’analyse gratuit vous donne une première idée :
Pour confier la recherche et le nettoyage à une équipe spécialisée, voyez notre page sur le dépannage d’un site WordPress piraté.
Pourquoi seuls certains visiteurs sont redirigés
Quand un site WordPress redirige vers un autre site de façon irrégulière, ce n’est presque jamais un bogue. Le code injecté choisit ses victimes justement pour que le propriétaire ne s’en aperçoive pas, parfois pendant des mois.
Les filtres les plus courants : la provenance de la visite (un clic dans Google ou dans un média social), le type d’appareil (cellulaires seulement) et l’absence du témoin de connexion WordPress, qui révèle un visiteur non connecté. Certains scripts ne frappent qu’une fois par personne, ce qui complique beaucoup la reproduction.
Pour Google, il s’agit de redirections trompeuses, une pratique interdite par ses politiques contre le contenu indésirable (spam). Le moteur reconnaît d’ailleurs que du code piraté se sert du site de provenance, du navigateur ou du type d’appareil pour choisir qui détourner, et la Search Console comporte une action manuelle consacrée aux redirections trompeuses sur mobile.
Reproduire le problème, étape par étape
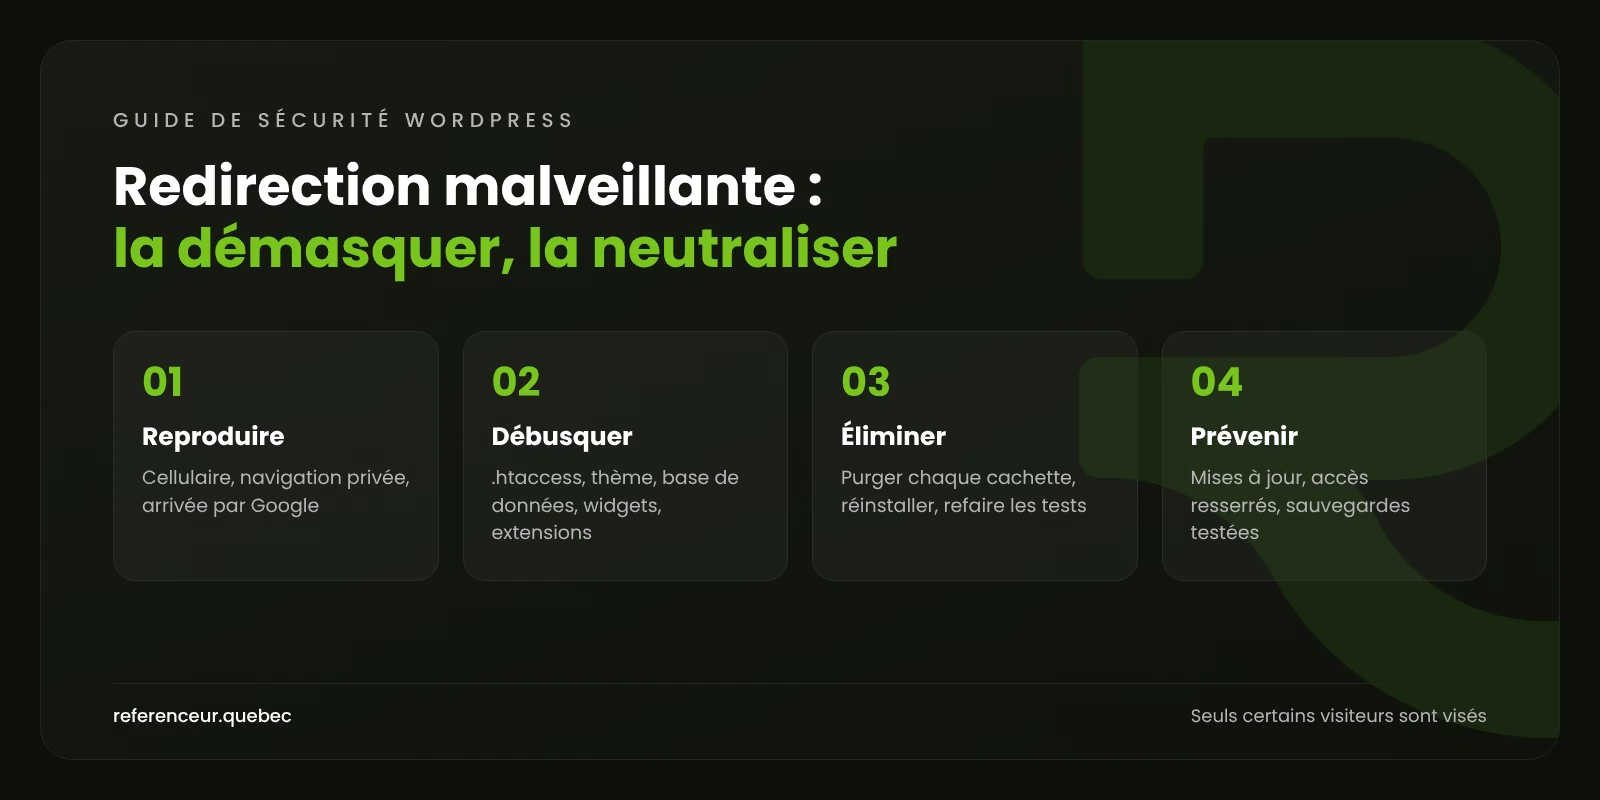
Tant que le problème n’est pas reproduit, chercher le code revient à chercher une aiguille dans une botte de foin. Tenez un petit journal : moment de l’essai, appareil et navigateur utilisés, langue de la page, adresse où vous avez abouti. Ces informations désignent souvent la cachette.
- Ordinateur, fenêtre de navigation privée, session WordPress fermée : entrez l’adresse directement, puis arrivez-y par Google.
- Cellulaire branché sur le réseau cellulaire plutôt que sur le Wi-Fi de l’entreprise : trouvez votre site dans Google et touchez le lien.
- Pages françaises et pages anglaises : faites l’essai dans les deux langues, car une seule peut être visée.
- Search Console, outil d’inspection d’URL : le test en direct affiche ce que Googlebot reçoit réellement.
- Rapport de transparence de Google : vérifiez si la navigation sécurisée a déjà mis votre domaine sur sa liste.
curl -sI -A "Mozilla/5.0 (Linux; Android 15; Pixel 9)" -e "https://www.google.ca/" https://www.votredomaine.ca/Cette commande se fait passer pour un téléphone Android venu de Google.ca et n’affiche que les en-têtes HTTP. Si une ligne Location renvoie vers un domaine qui ne vous dit rien, la redirection se fait sur le serveur. Une redirection déclenchée en JavaScript, au contraire, ne se voit qu’en examinant le code source complet ou avec les outils pour développeurs du navigateur.
Où se cache une redirection malveillante WordPress
Il est fréquent que le même détournement soit déclenché par deux ou trois mécanismes en parallèle : on en retire un, les autres prennent le relais. D’où l’intérêt de passer chaque cachette en revue, même après une première découverte.
| Emplacement | Ce qui doit alerter | Comment vérifier |
|---|---|---|
| .htaccess (racine et sous-dossiers) | Condition sur HTTP_REFERER ou HTTP_USER_AGENT menant à un domaine inconnu | Recherche de ces deux variables dans chacun des fichiers |
| Fichiers JavaScript et gabarits du thème | Script brouillé ajouté en tête ou en bas de page | Code source affiché en navigation privée |
| Options de la base | Adresses du site changées, chargement d’un script venu d’ailleurs | Relecture de wp_options et des extensions qui insèrent du code |
| Publications et widgets | Balise script dissimulée dans un contenu ou un bloc HTML personnalisé | Recherche de « script » dans wp_posts et dans les widgets |
| Extensions, mu-plugins, thème | Code PHP qui examine l’appareil ou l’origine de la visite | Sommes de contrôle WP-CLI et comparaison avec les archives officielles |
grep -rn -e "HTTP_REFERER" -e "HTTP_USER_AGENT" --include=".htaccess" .
wp option get siteurl
wp option get home
Exécutée depuis le dossier principal du site, la commande grep fait ressortir toute règle .htaccess qui filtre selon la provenance ou le navigateur. Les deux lignes suivantes affichent les adresses que WordPress utilise : elles doivent reprendre votre domaine à l’identique, https compris.
Éliminer le code et l’empêcher de revenir
Commencez par une copie complète des fichiers et de la base, rangée hors du serveur : c’est votre preuve et votre filet de sécurité. Ne restaurez pas une vieille sauvegarde tant que vous ignorez depuis quand le problème existe, car elle contient peut-être déjà le script.
Remplacez chaque .htaccess touché par le bloc « Basic WP » de la documentation WordPress, en ne réintégrant que les règles que vous comprenez. Retirez les scripts glissés dans les contenus, les widgets et les options, puis réinstallez le noyau, les extensions et le thème depuis leurs sources officielles.
Cherchez ensuite la porte d’entrée : fichiers PHP dans wp-content/uploads, administrateurs inconnus, tâches cron douteuses. La régénération des clés de sécurité, avec wp config shuffle-salts, ferme les sessions encore ouvertes.
Pour conclure, reprenez votre journal d’essais et refaites chaque test dans les mêmes conditions. Si le détournement revient après quelques heures, cherchez du côté des événements cron ou d’un fichier qui a échappé au ménage : l’un d’eux réinstalle le code.
Prévenir la prochaine attaque
Dans la majorité des cas, l’attaquant a profité d’un composant laissé sans mise à jour : extension, thème ou PHP. Mettez tout à niveau et assurez-vous que votre version de PHP figure encore parmi celles qui reçoivent des correctifs.
Resserrez les accès : authentification à deux facteurs, mots de passe uniques, suppression des comptes d’anciennes agences. Programmez des sauvegardes hors serveur et testez-les par une vraie restauration. Si Google ou les navigateurs affichent un avertissement, une demande d’examen dans la Search Console sera nécessaire une fois le site propre.
Gardez aussi un œil sur vos statistiques : une chute soudaine des sessions sur cellulaire, ou du temps passé sur les pages d’arrivée depuis Google, peut trahir une redirection avant même qu’un client ne la signale. Un dispositif d’analyse Web bien configuré joue alors le rôle d’alarme.
Diagnostic et nettoyage en visioconférence
Pour diagnostiquer une redirection, il faut voir le site comme un inconnu le voit : la distance n’est donc pas un obstacle, au contraire. Lors d’une première rencontre en visioconférence, nous provoquons ensemble le détournement, écran partagé, et nous dressons la liste des accès à obtenir.
Nous travaillons ensuite avec des identifiants provisoires que vous désactivez à la fin. Vous recevez la liste des emplacements nettoyés, notre hypothèse sur la brèche utilisée et une courte vidéo de formation pour refaire vous-même les essais.
Un suivi mensuel peut ensuite encadrer mises à jour et sauvegardes, à des heures qui conviennent malgré les six heures de décalage avec Montréal.
Redirection malveillante WordPress : vos questions
Pourquoi seuls les cellulaires sont-ils redirigés?
Parce que ce sont les cibles les plus rentables : les visites mobiles sont majoritaires et les administrateurs testent surtout leur site sur ordinateur. Le script lit l’identité du navigateur et ne s’active que pour un téléphone. Pour le prendre sur le fait, utilisez les données cellulaires et passez par Google. Le .htaccess et les scripts injectés sont les suspects habituels.
Mon site redirige seulement les visiteurs qui viennent de Google : est-ce un piratage?
Presque à coup sûr. Filtrer selon la provenance n’a qu’un but : rester invisible pour vous, qui tapez votre adresse directement. Pendant ce temps, vos clients sont exposés à une fraude, et Google risque d’afficher une alerte ou d’imposer une action manuelle. Il faut donc agir comme pour toute intrusion.
Une extension de gestion des redirections peut-elle être en cause?
C’est possible à deux titres. Quelqu’un qui a pris le contrôle d’un compte administrateur a pu y créer ses propres règles : passez-les toutes en revue. L’extension elle-même, si elle contenait une faille, a aussi pu servir d’entrée. Corrigez les règles, faites la mise à jour (ou changez d’extension) et revoyez qui détient le rôle d’administrateur.
Changer de thème règle-t-il le problème?
Très rarement. Le .htaccess, la base, les extensions et les fichiers must-use restent actifs, quel que soit le thème choisi. Pire : le nouveau thème peut cacher le symptôme quelques jours et faire croire à une guérison. Trouvez d’abord la source exacte, puis réinstallez votre thème à partir de l’archive officielle.
L’hébergeur affirme que le serveur est sain : à qui m’adresser?
Les deux affirmations peuvent être vraies en même temps : l’hébergeur veille sur ses machines, pas sur le contenu de votre installation WordPress. Envoyez-lui votre journal d’essais et réclamez les journaux d’accès. Un signalement au Centre canadien pour la cybersécurité reste également possible.
Faut-il prévenir les clients qui ont été redirigés?
Oui, si la page frauduleuse demandait un mot de passe, des données de paiement ou l’installation d’un fichier : un message simple, qui les invite à changer les identifiants saisis, suffit. Si des renseignements personnels traités par votre site ont été exposés, la Loi 25 peut obliger l’entreprise à aviser la Commission d’accès à l’information et les personnes concernées en cas de risque de préjudice sérieux. Faites-vous conseiller; ceci n’est pas un avis juridique.
Certains visiteurs atterrissent sur un site inconnu? Lancez d’abord notre analyse de sécurité gratuite :
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, reproduit le détournement avec vous en partage d’écran et établit le plan pour le supprimer durablement. Obtenir un diagnostic gratuit.