 0498 70 98 60
Compte administrateur WordPress piraté : refermer les accès et protéger vos données
Un nouvel utilisateur au nom banal qui détient le rôle d’administrateur, votre mot de passe tout à coup refusé, une extension que personne n’a installée : avec un compte administrateur WordPress piraté, l’intrus a toutes les clés en main. Il peut publier en votre nom, détourner vos visiteurs, ajouter du code et consulter les renseignements de vos clients.
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, aide à distance les entreprises, les professionnels et les OBNL à reprendre le contrôle de leurs accès WordPress : inventaire des comptes, révocation méthodique, authentification à deux facteurs et nouvelle répartition des rôles. Voici l’ordre des opérations et les pièges à éviter.
Pour commencer, lancez notre analyse de sécurité gratuite :
Repérer l’intrus
L’indice le plus clair est un administrateur inconnu, souvent affublé d’un nom quelconque, voire presque identique à celui d’un employé. Des courriels de réinitialisation que vous n’avez pas demandés, des extensions apparues sans explication ou des articles publiés à trois heures du matin doivent aussi vous alerter.
Certains signes demandent plus d’attention : une adresse courriel qui n’est plus la vôtre dans votre profil, une URL de site changée dans Réglages > Général, des visiteurs détournés ailleurs ou des envois massifs de pourriels. Notez chaque anomalie avec sa date : ces observations guideront le nettoyage.
Le compte pirate est un symptôme, rarement la cause. L’attaquant a pu deviner un mot de passe faible, réutiliser des identifiants volés ailleurs ou exploiter une extension vulnérable pour se créer un accès. Il faut donc à la fois fermer les portes et trouver la brèche.
Reprendre la main en six étapes
Supprimer le compte suspect sur-le-champ est tentant. Mais on efface alors des indices, et d’autres accès restent souvent ouverts. Mieux vaut suivre cette séquence.
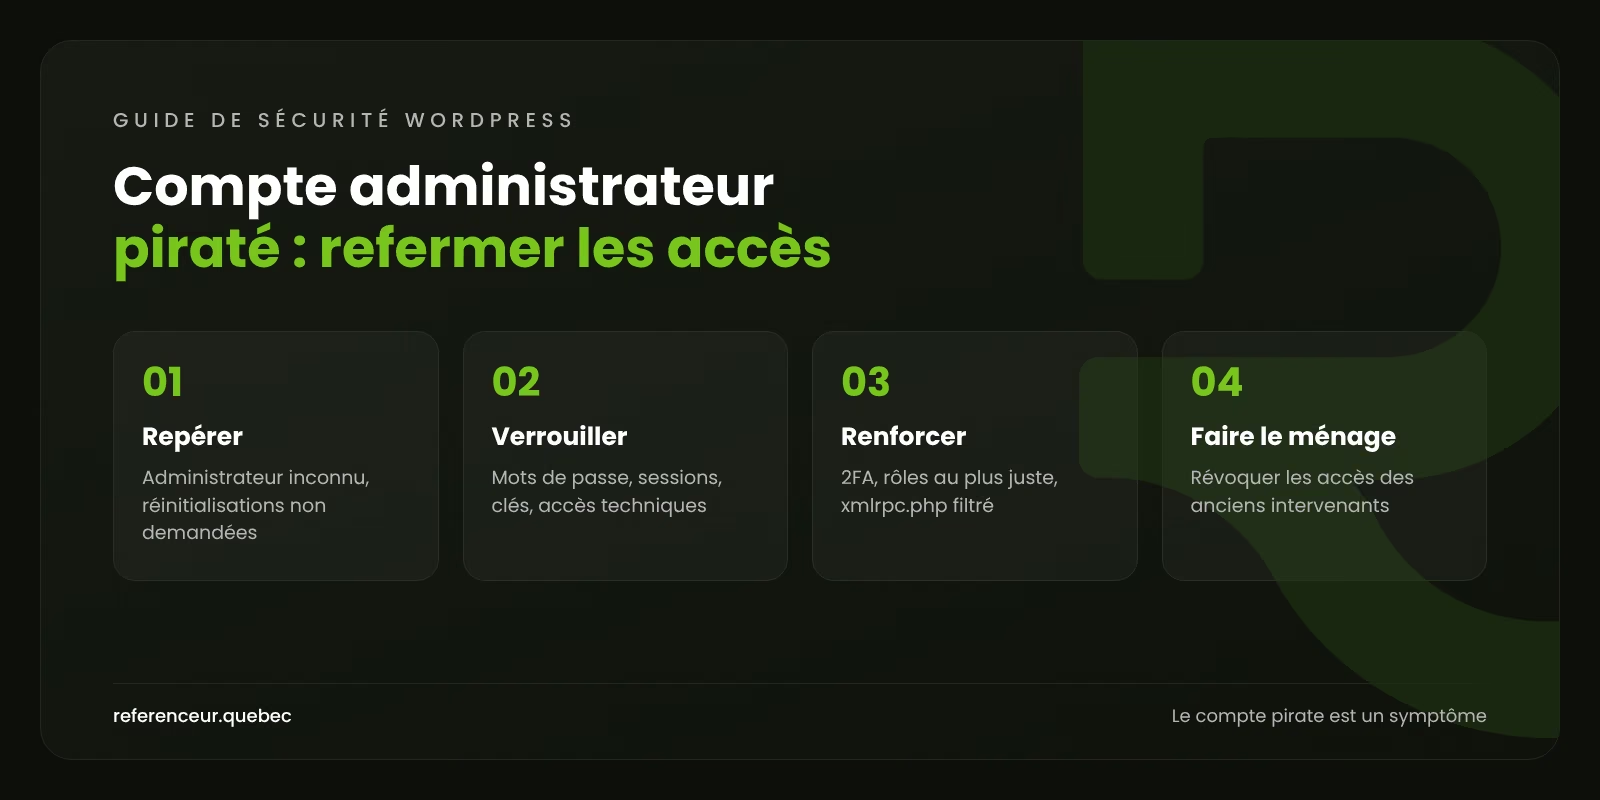
- Mettre les preuves à l’abri : copie des fichiers et de la base, journaux du serveur, captures de la liste des utilisateurs.
- Dresser la liste des administrateurs, avec leur adresse courriel et leur date de création, puis isoler les comptes illégitimes.
- Changer le mot de passe de tous les administrateurs, pas seulement celui du compte visé.
- Fermer les sessions ouvertes et supprimer les mots de passe d’application, puis renouveler les clés de sécurité.
- Renouveler les accès techniques : hébergement, SFTP, base de données et boîte de courriel liée au site.
- Supprimer les comptes intrus en réattribuant leurs contenus, puis chercher la faille d’origine.
Si votre hébergeur offre un accès SSH, WP-CLI automatise une bonne partie du travail. Commencez par afficher qui détient le rôle d’administrateur, et depuis quand :
wp user list --role=administrator --fields=ID,user_login,user_email,user_registeredEnsuite, on force un nouveau mot de passe pour chaque administrateur, on ferme toutes les sessions actives, on retire les mots de passe d’application d’un compte donné (ici, le compte numéro 42) et on remplace les clés de sécurité, ce qui déconnecte tout le monde :
wp user reset-password $(wp user list --format=ids --role=administrator)
wp user list --field=ID | xargs -n 1 wp user session destroy --all
wp user application-password delete 42 --all
wp config shuffle-salts
Répétez la troisième ligne pour chaque compte en cause. Les mots de passe d’application existent depuis WordPress 5.6 : ils laissent un service tiers se brancher au site sans connaître le mot de passe principal. Un intrus prévoyant s’en crée un, justement pour conserver une porte ouverte après le changement de vos mots de passe.
Vérifiez enfin les fichiers. Un compte pirate s’accompagne souvent d’une porte dérobée capable de recréer l’administrateur après sa suppression. S’il réapparaît, il faut désinfecter le site en entier avant toute autre mesure.
Force brute, xmlrpc.php et mots de passe recyclés
Une attaque par force brute consiste à soumettre en boucle des combinaisons d’identifiants à la page de connexion (wp-login.php) ou à l’interface XML-RPC. Le guide officiel de WordPress consacré aux attaques par force brute rappelle que xmlrpc.php attire particulièrement les attaquants : sa méthode system.multicall permet d’essayer des centaines de mots de passe en un seul appel.
Si aucune application ni intégration ne l’utilise, désactivez xmlrpc.php; sinon, filtrez-le au pare-feu avec une limite de requêtes stricte. Cette limite est plus efficace sur le serveur ou dans un pare-feu applicatif qu’à l’intérieur de WordPress, qui consomme des ressources à chaque tentative.
Déplacer la page de connexion réduit le bruit, mais ne constitue pas une défense suffisante. Proscrivez aussi l’identifiant « admin » et les mots de passe réutilisés : l’OWASP classe d’ailleurs les défaillances d’authentification parmi les dix risques de son Top 10 de 2025.
Authentification à deux facteurs et rôles bien dosés
Le noyau de WordPress n’offre pas, à ce jour, d’authentification à deux facteurs native. Il faut passer par une extension réputée ou par un fournisseur d’identité (connexion unique). Les recommandations officielles visent en priorité les administrateurs et les autres rôles sensibles, avec une application qui génère des codes ou une clé de sécurité physique.
Elle neutralise la plupart des mots de passe volés, mais ne protège pas contre une faille d’extension. Elle va donc de pair avec les mises à jour et le principe du moindre privilège : chaque personne reçoit le rôle strictement nécessaire. Voici une répartition type.
| Personne | Rôle WordPress | Garde-fou |
|---|---|---|
| Propriétaire ou responsable du site | Administrateur, compte nominatif | Deux administrateurs au plus, authentification à deux facteurs obligatoire |
| Agence Web en mandat | Administrateur temporaire | Compte au nom de l’agence, supprimé à la fin du mandat |
| Responsable des communications | Éditeur | Gère tous les contenus sans toucher aux extensions |
| Traducteur pigiste pour la version anglaise | Auteur | Publie ses propres textes, rien d’autre |
| Bénévole d’OBNL ou stagiaire | Contributeur | Ne publie rien sans approbation |
| Responsable de la boutique WooCommerce | Gestionnaire de boutique | Commandes et produits, pas les réglages du site |
Ajoutez aussi la constante DISALLOW_FILE_EDIT dans wp-config.php : elle empêche un administrateur compromis de modifier le code à partir du tableau de bord.
Accès oubliés : anciennes agences, stagiaires et comptes partagés
Un site vit des années; les gens qui y touchent passent. Agence d’origine, pigiste engagé pour un projet ponctuel, stagiaire d’un été : leurs accès d’anciens intervenants sont rarement fermés. Et l’inventaire ne s’arrête pas à WordPress : panneau d’hébergement, SFTP, clés SSH, comptes de la base, gestion DNS du domaine, utilisateurs de la Search Console.
Vérifiez au passage à qui appartiennent vos propriétés Google Analytics et Search Console : il n’est pas rare qu’elles soient restées entre les mains d’un ancien fournisseur; notre équipe en analyse Web peut vous aider à en reprendre la propriété. Bannissez les identifiants partagés du genre « webmestre » : exigez des comptes nominatifs, supprimés à la fin de chaque mandat.
Renseignements exposés : Loi 25 et signalements
Un intrus administrateur peut aussi détourner la messagerie du site : si vos clients reçoivent des courriels étranges, vérifiez les envois du serveur. Ne restaurez qu’une sauvegarde dont la propreté a été vérifiée, puis appliquez sans délai toutes les mises à jour.
Si des renseignements de clients ou de membres ont pu être consultés, la Loi 25 oblige l’entreprise à prendre des mesures pour réduire le risque, à consigner l’incident dans son registre et, si l’incident présente un risque de préjudice sérieux, à aviser avec diligence la Commission d’accès à l’information et les personnes concernées. Hors Québec, la LPRPDE prévoit des obligations comparables envers le Commissariat à la protection de la vie privée du Canada.
Vous pouvez aussi signaler l’incident au Centre canadien pour la cybersécurité et, en cas de fraude, porter plainte à la police. Ce guide n’est pas un avis juridique : pour toute question de droit, adressez-vous à un avocat ou aux ressources de la CAI.
Reprendre les accès en visioconférence
Reprendre ses accès est un travail idéal à distance. Pendant la visioconférence, vous gardez le clavier : nous vous indiquons quoi faire, écran partagé, mais vous seul saisissez les nouveaux mots de passe. Rien de confidentiel ne transite par courriel.
Après une première rencontre, nous dressons ensemble la carte des accès, puis une formation enregistrée montre à votre équipe comment activer l’authentification à deux facteurs et gérer les rôles. Un suivi mensuel suffit ensuite à garder la liste des comptes à jour, à des heures qui conviennent malgré le décalage horaire.
Pour une prise en charge complète, consultez notre page sur le site WordPress piraté.
Questions fréquentes sur les comptes administrateurs piratés
Mon mot de passe ne fonctionne plus : que faire en premier?
Le lien « Mot de passe oublié » est le premier recours, mais il échouera si l’intrus a mis son adresse à la place de la vôtre. Passez alors par l’hébergeur : à partir de son panneau, de la base de données ou de WP-CLI, il est possible de forcer un nouveau mot de passe. Une fois rentré, partez du principe que tout le site est compromis.
Supprimer l’administrateur inconnu suffit-il?
Loin de là. Le compte disparaît, mais la brèche qui a permis de le créer reste ouverte, et un script caché peut le faire renaître dans l’heure. Procédez dans l’ordre : preuves archivées, mots de passe changés, sessions et mots de passe d’application révoqués, fichiers examinés. Au moment de supprimer l’intrus, transférez ses publications à un compte légitime : vous pourrez ainsi les passer au crible.
L’authentification à deux facteurs complique-t-elle le travail quotidien?
Très peu. Après le mot de passe, il suffit d’entrer un code affiché dans une application ou de toucher une clé physique, et bien des solutions mémorisent un appareil de confiance. Gardez des codes de secours en lieu sûr pour ne pas vous retrouver bloqué à l’extérieur.
Faut-il désactiver complètement xmlrpc.php?
Oui, si rien ne s’en sert : les robots qui devinent les mots de passe l’adorent. Quelques applications et connecteurs en dépendent toutefois; dans ce cas, mieux vaut le garder derrière un pare-feu qui plafonne le nombre de requêtes. Faites l’essai sur une copie du site avant de bloquer quoi que ce soit en ligne.
Combien d’administrateurs pour une PME ou un OBNL?
Le moins possible : un ou deux comptes nominatifs pour l’organisation, plus un compte temporaire pour l’agence en mandat. Les autres personnes, employés comme bénévoles, travaillent avec les rôles Éditeur, Auteur, Contributeur ou Gestionnaire de boutique. Chaque administrateur de plus est une cible de plus à protéger.
Notre ancienne agence a-t-elle encore des accès?
C’est fort possible, à moins que quelqu’un n’ait fait le ménage. Retirez ses comptes WordPress (en transférant leurs publications à un autre utilisateur), modifiez chaque mot de passe qu’elle a pu connaître et faites le tour de la Search Console, de la zone DNS et de la messagerie. Si l’ancienne agence se fait pirater à son tour, ses vieux accès deviennent une porte d’entrée vers votre site.
Un administrateur inconnu s’est invité sur votre site? Faites d’abord le point avec notre outil gratuit :
Référenceur, agence de marketing numérique francophone de Belgique et du Luxembourg, passe vos accès en revue avec vous, classe les actions par priorité et vous laisse un plan écrit pour verrouiller votre site WordPress. Obtenir un diagnostic gratuit.