 0498 70 98 60
Sécuriser son site WordPress : 12 techniques, dont la bonne version de PHP
Votre site WordPress fonctionne sans accroc : les pages s’affichent, les demandes de soumission entrent. Pourquoi s’en faire? Parce qu’un site WordPress n’est jamais « livré une fois pour toutes ». Son cœur, ses modules, son thème et le PHP du serveur évoluent constamment, et chaque correctif reporté laisse une porte entrouverte.
Référenceur est une agence de marketing numérique francophone établie en Belgique et au Luxembourg, qui accompagne aussi à distance des entreprises d’ici. Ce guide réunit les pratiques que nous appliquons sur les sites dont nous avons la charge. Il montre aussi en quoi la version de PHP fournie par votre hébergeur touche directement la sécurité, et comment un vieux site peut tomber en panne sans prévenir.
Pourquoi WordPress attire autant les pirates
WordPress propulse une part énorme des sites Web de la planète. Cette popularité a un revers : quand une faille apparaît dans un module très répandu, des robots qui balaient Internet sans relâche peuvent l’exploiter sur des milliers de sites dans la même journée.
Personne ne vise donc « votre » site en particulier : les attaques ciblent n’importe quel site mal protégé, peu importe sa taille. Une PME, un travailleur autonome ou un OBNL est tout aussi exposé qu’une grande marque, et souvent plus, puisque personne ne surveille son site de près.
Une fois entrés, ils cherchent presque toujours à profiter de votre site et de sa crédibilité auprès de Google : renvoi des visiteurs vers des arnaques, pages de pourriel qui s’indexent, courriels malveillants expédiés depuis votre serveur, données de formulaires siphonnées. Pour vous, la facture est bien réelle : recul dans les résultats de recherche, écran d’avertissement dans les navigateurs, compte suspendu par l’hébergeur et réputation écorchée.
Douze techniques éprouvées pour sécuriser un site WordPress
Aucun module miracle ne règle la question. La protection d’un site tient à une poignée de réflexes appliqués avec constance; voici ceux qui pèsent le plus.
Rester à jour
- Le cœur de WordPress : ses versions mineures bouchent régulièrement des failles de sécurité. Laissez au minimum les correctifs de sécurité s’installer automatiquement.
- Les extensions et le thème : c’est par eux que passent la plupart des attaques réussies. Un module figé depuis des mois est un risque, même quand tout semble fonctionner.
- Le ménage : un module désactivé demeure sur le serveur et reste exploitable. Pour les thèmes, conservez celui qui est actif et un thème par défaut de secours, rien d’autre.
- Des choix éclairés : avant toute installation, regardez quand le module a été mis à jour pour la dernière fois et s’il est compatible avec votre WordPress. Bannissez les thèmes et modules payants « nulled » (piratés), qui servent très souvent de cheval de Troie.
Protéger les accès
- Un mot de passe long et différent pour chaque accès (WordPress, hébergement, FTP ou SFTP, base de données), rangé dans un gestionnaire de mots de passe.
- L’authentification à deux facteurs pour quiconque possède des droits d’administration.
- Des droits au plus juste : la personne qui rédige des articles n’a aucune raison d’être administratrice. Fermez sans attendre les comptes d’anciens fournisseurs et d’anciens employés.
- Un plafond de tentatives de connexion et, si possible, une protection supplémentaire de l’accès à l’administration.
Solidifier le serveur et la configuration
- Un hébergeur fiable, qui propose un PHP récent (on y revient plus bas), un certificat SSL et une séparation étanche entre les sites.
- Un pare-feu applicatif Web (WAF), offert par l’hébergeur, par un service comme Cloudflare ou par une extension de sécurité, qui stoppe les requêtes hostiles avant qu’elles arrivent à WordPress.
- Une configuration resserrée : éditeur de fichiers coupé dans l’administration (DISALLOW_FILE_EDIT), PHP bloqué dans le répertoire des médias, wp-config.php à l’abri et droits de fichiers ajustés.
Se préparer au pire
- Des sauvegardes automatiques hors serveur, dont on teste la restauration, et une surveillance continue : détection de logiciels malveillants, alerte dès qu’un fichier change, suivi des messages de la Search Console. Tant qu’une copie n’a jamais été restaurée, rien ne prouve qu’elle fonctionne.
Pas le temps de vous occuper de tout ça? C’est notre travail : nous auditons votre site, puis nous pouvons assurer à distance son entretien et sa protection, mois après mois. Parlons-en.
Les extensions, porte d’entrée numéro un
Toute extension apporte du code PHP que votre serveur exécute, rédigé la plupart du temps par une personne qui vous est inconnue. Chaque module de plus élargit la surface d’attaque : nouveaux fichiers, nouveaux formulaires, nouveaux points d’entrée AJAX et REST, nouvelles mises à jour à surveiller. Avec 40 modules, le risque n’est pas multiplié par 40, mais un seul maillon faible peut livrer l’ensemble du site, y compris sa base de données.
Ce qu’une faille d’extension rend possible
| Faille | Origine courante dans le code | Conséquence pour vous |
|---|---|---|
| Contrôle d’accès déficient | Action wp_ajax_nopriv_ ou route REST qui ne vérifie pas current_user_can() | Un inconnu modifie vos réglages ou se crée un compte d’administration sans s’authentifier |
| Téléversement de fichier arbitraire | Type MIME et extension du fichier jamais vérifiés | Un script PHP malveillant (web shell) atterrit parmi vos médias et donne le contrôle du serveur |
| Injection SQL | Requête bâtie sans $wpdb->prepare() | Lecture ou modification de la base : comptes, courriels de clients, commandes |
| XSS stocké | Contenu réaffiché sans fonction d’échappement comme esc_html() ou esc_attr() | Script injecté qui détourne vos visiteurs ou vole la session d’un administrateur |
| CSRF | Formulaire ou action dépourvu de jeton nonce (wp_verify_nonce()) | Un administrateur connecté déclenche une opération sans le savoir |
| Élévation de privilèges | Rôle ou métadonnées d’utilisateur modifiables sans contrôle | Un abonné ordinaire obtient les pleins pouvoirs |
| Inclusion de fichier ou injection d’objet | include alimenté par l’URL, unserialize() appliqué à des données externes | Exécution de code à distance |
Les extensions qui posent problème
- Les modules laissés à l’abandon : plus aucune mise à jour depuis un an, ou fiche marquée comme fermée sur WordPress.org. Si une faille y est trouvée, personne ne la corrigera.
- Les modules « nulled » : des copies piratées de versions payantes, récupérées ailleurs que chez l’éditeur. Bien souvent piégées dès le départ, elles sont aussi privées de toute mise à jour.
- Les modules qui changent de main : on a déjà vu un nouveau propriétaire pousser du code malveillant par une mise à jour ordinaire. Gardez un œil sur les changements d’auteur.
- Les modules « tout-en-un » : si vous n’utilisez qu’une fonction sur trente, les vingt-neuf autres ne sont que du code exposé.
- Les fonctions en double : deux outils de cache, de référencement ou de sécurité installés côte à côte entraînent conflits, lenteurs et deux fois plus de code exposé.
- Le code improvisé : un bout de code trouvé sur un forum et collé dans functions.php, ou un module fait maison que personne n’a jamais révisé.
Bien choisir une extension : la grille de contrôle
| Point à vérifier | Où regarder | Mauvais signe |
|---|---|---|
| Fraîcheur | Fiche du répertoire WordPress.org ou site de l’éditeur | Aucune nouvelle version depuis un an |
| Compatibilité avec WordPress | Mention « Testé jusqu’à » sur la fiche | Testée seulement avec une version de WordPress bien antérieure à la vôtre |
| PHP exigé | Mention « Version de PHP requise » sur la fiche | Rien n’indique qu’elle fonctionne avec PHP 8.3 ou une version plus récente |
| Popularité et avis | Fiche du répertoire officiel | Peu d’utilisateurs, avis récents qui signalent des bogues sans suite |
| Rapidité du soutien | Onglet « Support » de la fiche | Questions laissées en plan depuis longtemps |
| Passé en matière de sécurité | Bases WPScan, Patchstack ou Wordfence Intelligence | Vulnérabilités en série, ou corrections qui traînent |
| Provenance | Adresse de téléchargement | Toute source autre que WordPress.org ou l’éditeur lui-même |
| Portée | Description et réglages | Elle en fait bien plus que nécessaire |
Faire le ménage : l’audit des extensions installées
Chaque trimestre, passez vos extensions une à une et posez-vous une seule question : est-elle vraiment indispensable?
| Cas | Décision |
|---|---|
| Utile, entretenue, à jour | La garder et la tenir à jour |
| Utile, mais abandonnée ou victime de failles répétées | La remplacer par une solution entretenue |
| Désactivée ou inutilisée | La supprimer (et non simplement la désactiver) |
| Fonction déjà offerte par WordPress ou par le thème | La supprimer et utiliser la fonction native |
| Module payant dont la licence est échue | Renouveler ou changer de module : une licence expirée coupe l’accès aux correctifs |
Quand l’hébergeur donne accès à WP-CLI, le contrôle va beaucoup plus vite. La commande wp plugin list –update=available dresse la liste des modules à mettre à niveau; wp plugin verify-checksums –all confronte les fichiers des modules issus du répertoire officiel à leurs originaux, ce qui trahit toute modification suspecte. Inspectez également wp-content/mu-plugins : ces modules « must-use » échappent à l’écran habituel, ce qui en fait une cachette prisée des pirates.
Des dizaines de modules installés, et plus personne ne sait à quoi ils servent? Notre audit à distance fait le tour de la question : inventaire, vulnérabilités connues, compatibilité PHP et solutions de remplacement.
PHP, le moteur qu’on ne voit pas
WordPress est programmé en PHP, et c’est l’hébergeur qui choisit la version qui l’exécute. Pour la sécurité, ce choix compte tout autant que les mises à jour de WordPress.
Le cycle de vie de chaque version est connu d’avance : environ deux années de développement actif, suivies de deux années où seuls les correctifs de sécurité sont publiés. Passé ce délai, plus rien : même une vulnérabilité critique restera ouverte.
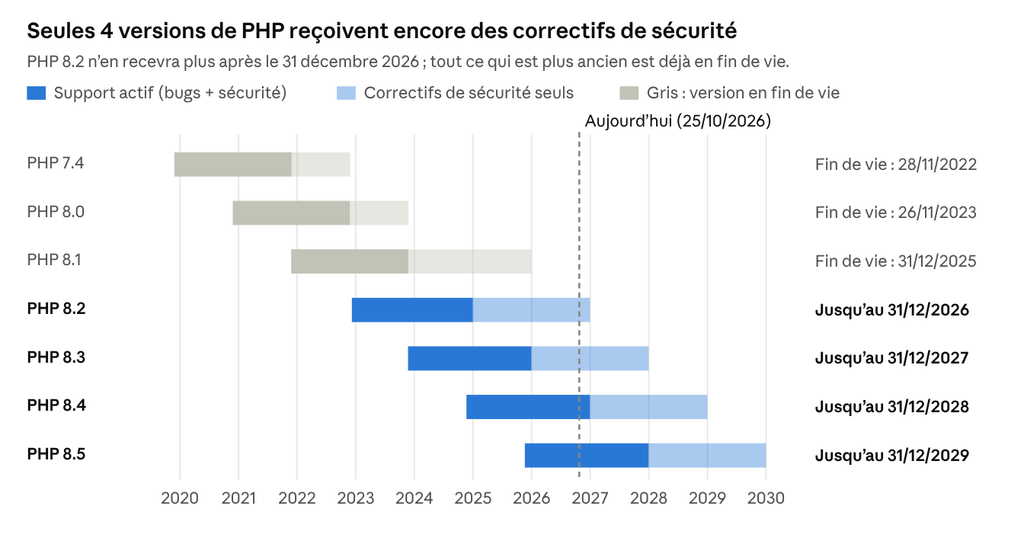
D’après le calendrier publié par php.net et repris par endoflife.date (état à la fin d’octobre 2026).
À l’automne 2026, quatre branches restent maintenues : 8.2, 8.3, 8.4 et 8.5, et la 8.2 tire à sa fin. La 8.1 a perdu tout soutien le 31 décembre 2025. Quant à la 7.4, qu’on trouve encore sur bien des sites d’une certaine époque, elle est abandonnée depuis novembre 2022.
Les risques d’une version dépassée
- Des brèches qui ne se referment plus : un correctif de PHP ne s’applique qu’aux branches encore soutenues. Les autres demeurent vulnérables, et la faiblesse est désormais connue de tous.
- Des modules qui ne suivent plus : leurs auteurs abandonnent tôt ou tard les anciennes branches de PHP. Vous perdez alors aussi les correctifs de vos extensions, et les deux risques se cumulent.
- Un site qui se traîne : les branches récentes exécutent le code bien plus vite, ce qui se répercute sur le temps d’affichage, le confort des visiteurs et votre référencement naturel.
Quand l’hébergeur fait le ménage
Un hébergeur ne peut pas offrir éternellement des branches de PHP laissées sans correctifs. Les fournisseurs les éliminent donc les uns après les autres. Ils envoient habituellement un avis par courriel, que bien des gens ne lisent pas, puis migrent les sites d’office vers une branche plus récente.
C’est à ce moment que les ennuis commencent. Un site ancien, monté avec un thème ou des modules que plus personne n’entretient, peut tout bonnement cesser de fonctionner avec un PHP moderne. On se retrouve avec une erreur critique ou une page blanche, parfois sans aucun préavis. Et si le site ne parvient pas à fonctionner sur une branche soutenue, il finira par être désactivé.
Quelle version de PHP viser?
Les versions récentes de WordPress tolèrent encore PHP 7.4 comme plancher technique, mais la recommandation officielle est PHP 8.3 ou plus. Notre conseil : PHP 8.3 ou 8.4, après un essai en préproduction. Un site encore en 8.2 doit migrer avant le 31 décembre 2026; plus bas, c’est urgent.
Connaître votre version de PHP et décider entre mise à niveau et refonte
Trois façons rapides de connaître la version utilisée :
- Depuis le tableau de bord : Outils > Santé du site > Informations, section Serveur. L’onglet État vous avertit aussi si la version est périmée.
- Depuis le panneau de l’hébergeur (cPanel, Plesk ou outil propre au fournisseur), à la rubrique qui concerne PHP.
- En ligne de commande, par SSH : php -v, ou wp –info si WP-CLI est installé.
Ne basculez jamais la version de PHP du site public sans préparation. Essayez d’abord sur une copie de préproduction, après une sauvegarde complète, en activant la journalisation des erreurs (WP_DEBUG_LOG) pour débusquer les incompatibilités et les fonctions abandonnées.
Mettre à niveau ou refaire?
| Où en est votre site | Notre recommandation |
|---|---|
| Noyau et modules à jour, PHP 8.2 minimum | Entretien courant : passage à PHP 8.3 ou 8.4 une fois l’essai concluant |
| Quelques modules en retard, PHP 8.0 ou 8.1 | Remise à niveau accompagnée, sur copie d’essai : modules d’abord, PHP ensuite |
| Thème abandonné ou ancien thème sur mesure, constructeur de pages délaissé | Audit technique : il faudra sans doute remplacer le thème |
| Aucune mise à jour depuis des années, PHP 7 ou même 5 | Refonte : impossible de faire tourner ce site sur une branche soutenue |
| Site déjà infecté, parfois plus d’une fois | Désinfection complète, suivie d’une remise à niveau ou d’une refonte selon les dégâts |
Un site de cinq à sept ans qui n’a jamais été vraiment entretenu se retrouve souvent dans les deux dernières lignes. Le rafistoler revient alors parfois plus cher que de reconstruire sur des fondations propres, avec un site plus rapide, conçu pour les cellulaires et pour le référencement. Vue sous cet angle, la refonte n’est pas qu’une dépense de sécurité : elle vous remet au niveau de la concurrence.
Les indices d’un site déjà compromis
Une intrusion passe souvent inaperçue, car le pirate a tout avantage à se faire oublier. Surveillez ces signaux :
| Signal | Comment le repérer |
|---|---|
| Visiteurs renvoyés vers un autre site, parfois uniquement depuis Google ou sur mobile | Cliquer sur votre site dans les résultats de Google, avec un téléphone intelligent |
| Pages que vous n’avez jamais créées, souvent en japonais, en chinois ou en russe | Taper site:votredomaine.ca dans Google |
| Écran rouge ou message « Ce site peut endommager votre ordinateur » | Navigateur, résultats de Google |
| Message « Problèmes de sécurité » | Google Search Console |
| Administrateurs inconnus | Section Utilisateurs de WordPress |
| Scripts PHP parmi vos médias, fichiers modifiés sans explication | Gestionnaire de fichiers ou client FTP |
| Compte suspendu ou avertissement de l’hébergeur | Votre boîte de réception, votre espace client |
| Courriels du site classés comme pourriels, ou envois massifs de pourriels | Commentaires de vos clients, alertes de l’hébergeur |
Que faire, et quoi éviter
- Gardez votre sang-froid : avant d’effacer quoi que ce soit, copiez le site tel quel, car cette copie permettra de comprendre l’attaque.
- Renouvelez tous les identifiants (WordPress, hébergement, FTP ou SFTP, base de données) et générez de nouvelles clés de sécurité dans wp-config.php.
- Ne comptez pas uniquement sur un module de nettoyage : il efface les symptômes apparents, rarement les accès cachés dans le code ou dans la base. L’infection revient alors au bout de quelques jours.
- Trouvez la porte d’entrée. Tant qu’elle reste ouverte (extension vulnérable, mot de passe compromis, PHP désuet), le pirate reviendra.
- Une fois le site assaini, demandez un réexamen à Google pour faire disparaître les avertissements.
Un vrai nettoyage se fait à la main, avec méthode. Plus on intervient vite, moins votre visibilité dans Google en souffre.
Ce que Référenceur peut faire pour vous
Protéger un site WordPress exige du temps, de la discipline et une veille de tous les instants : c’est notre pain quotidien. Selon la situation, nous intervenons de trois façons, entièrement à distance.
| Votre situation | Ce que nous faisons |
|---|---|
| Votre site est infecté | Diagnostic gratuit, désinfection manuelle du code et de la base, retrait de tous les accès cachés, correction de la faille, échanges avec l’hébergeur et avec Google, rapport final. En savoir plus |
| Vous voulez un portrait clair | Audit complet : branche de PHP et compatibilité, liste des modules et de leurs vulnérabilités connues, comptes, réglages du serveur, sauvegardes, puis plan d’action classé par urgence. |
| Votre site a fait son temps | Nouveau site WordPress bâti sur des fondations propres, prêt pour les branches actuelles de PHP, plus rapide et mieux référencé, avec un entretien régulier pour le garder en forme. |
Nous sommes une agence francophone de Belgique et du Luxembourg; nous n’avons pas de bureau au Québec, mais nous accompagnons des entreprises d’ici en visioconférence, et nous vulgarisons chaque étape sans vous noyer dans le jargon.
N’attendez pas que l’hébergeur désactive votre site ou que Google le marque comme dangereux. Nous examinons votre PHP, vos modules et l’état général de la sécurité, puis nous vous disons sans détour si une mise à niveau suffit ou s’il vaut mieux tout refaire. Obtenir un diagnostic gratuit
Questions fréquentes
Quelle version de PHP choisir pour WordPress?
Visez 8.3 ou 8.4. C’est le niveau recommandé par WordPress, et ces branches resteront couvertes par des correctifs de sécurité jusqu’à la fin de 2027 pour la première et la fin de 2028 pour la seconde.
Mon site utilise encore PHP 7.4 : dois-je m’inquiéter?
Oui. Cette branche est privée de correctifs depuis la fin de 2022 : les failles découvertes depuis restent ouvertes chez vous, et l’hébergeur peut la désactiver du jour au lendemain.
Changer de version de PHP peut-il briser mon site?
Oui, surtout si le thème ou certains modules datent. D’où la règle : sauvegarde, puis essai sur une copie, avant tout changement en production.
Combien d’extensions installer, au maximum?
Aucun chiffre ne fait foi. Gardez seulement l’essentiel, à condition qu’il soit suivi et tenu à jour : chaque module ajouté est du code de plus à surveiller.
Un module de sécurité, ça suffit?
Non. C’est un bon complément, sans plus : il ne dispense ni des mises à jour, ni d’une branche de PHP soutenue, ni des copies de sauvegarde, ni d’un regard humain régulier.
Mon site a été piraté : par quoi commencer?
Faites une copie de l’état actuel, changez tous les mots de passe et confiez le nettoyage complet à un professionnel. Si des renseignements personnels ont pu être touchés, la Loi 25 peut aussi exiger d’inscrire l’incident dans un registre et, en cas de risque de préjudice sérieux, d’aviser la Commission d’accès à l’information. Ceci n’est pas un avis juridique.